

セキュリティオペレーションの最新化
Cloud SOAR: SecOps プロセスを拡張するためのより優れた方法
リアルタイムの脅威調査、インシデント管理、脅威対応を自動化し、誤検出やアナリストの疲労を軽減します。
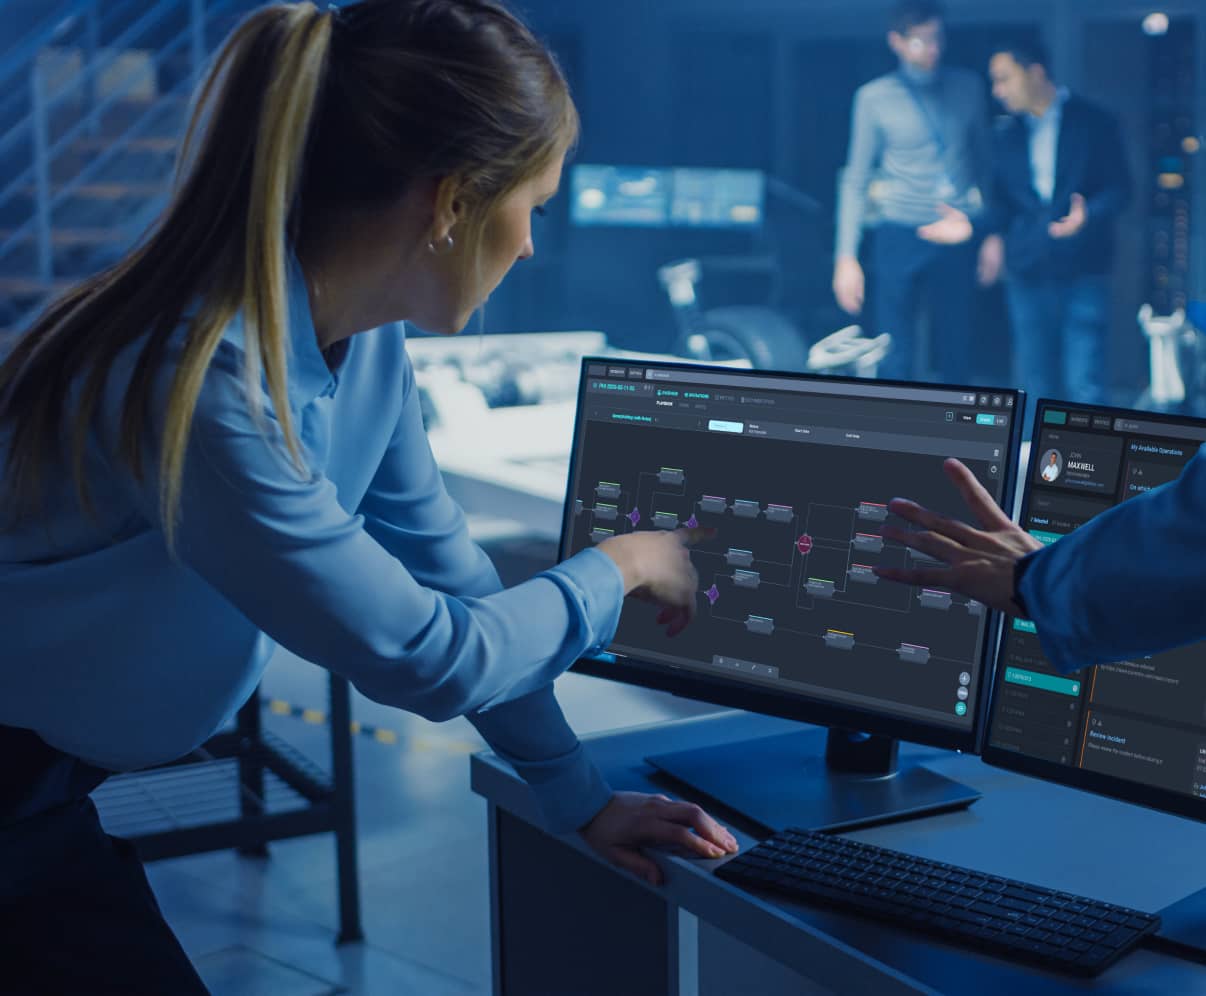
Cloud SOAR による自動インシデント対応の拡張
アラート疲労に別れを告げ、クラウドSOARによる拡張性のあるSecOpsへようこそ。主要なサードパーティ脅威インテリジェンスベンダーとの何百もの事前構築済みの統合により、運用の安全を確保し、インシデント対応の自動化をサポートします。

ケース管理

自動 SOP による洞察に満ちた意思決定

カスタマイズ可能な KPI ダッシュボード

オープンインテグレーションフレームワーク

Sumo Logic Cloud SOAR を選ぶ理由
Sumo Logic Cloud SOAR のメリット
究極の統合柔軟性で、時間のかかる手作業を自動化し、より価値の高い業務に集中しましょう。Sumo Logic Cloud SOAR は、プライベートクラウド、シングルクラウド、マルチクラウド、ハイブリッドクラウドなど、あらゆるクラウド環境で完全な SOAR 機能を提供します。

クラウドネイティブアーキテクチャ
セキュリティインシデント対応と調査を拡張します。当社の SOAR ツールは、マルチテナントスケーリングと高い適応性を実現し、セキュリティチームに SOC の効率性を提供します。

単一の共同 SOAR プラットフォーム
統合されたツールで構造化されたインシデント対応が行える単一のプラットフォームを中心に、セキュリティオペレーションを一元化できます。

SecOps ワークフローの自動化
当社の専用セキュリティインターフェースには、セキュリティアナリストと SOC 管理者向けの効率化されたワークフローと、ディープ検索が組み合わされています。

マルチクラウド対応
さまざまな脅威やインシデント対応シナリオのユースケースに対応した、充実したカスタマイズ可能なプレイブックのライブラリを活用し、より短時間でタイムリーなインシデント対応管理を行い、セキュリティイベントにより迅速に対応します。


FAQ
他にもご質問がありますか?
SIEMが潜在的なセキュリティ脅威を検出する一方、SOARはアラートを次のレベルに引き上げ、トリアージを開始してからセキュリティ対応プロセスを適用し、IoC を調査し、高価値タスク、エスカレーション、および封じ込め決定をアナリストに自動的に割り当てます。SOARは機械学習の力のおかげで、SIEMのユースケースを超えた推奨対応プロセスを提供することで、SIEMが提供する価値を拡張します。SIEMは複数のソースからの膨大なデータの流入を管理するのに優れています。SOARはSIEMが提供する価値を複製することはできず、その逆も同様です。両方のソリューションは連携して最も効果的に機能します。
SOARはSIEMに代わるものではなく、むしろSIEMが終わるところから始まります。両方のテクノロジーは異なる強みを持っており、どちらも個別にこれらのテクノロジーが提供する価値を複製することはできません。SIEMは大量のデータの集約に優れており、SOARは機械学習と自動化を通じてSOCの生産性向上において比類のないものです。Sumo Logic のSIEMについて詳しく学びましょう。
優れた SOAR ソリューションは次のメリットを提供します:
- 予測可能なパターンと類似のセキュリティ問題の経験から学習し、特定の脅威に対して適切なソリューションを提供する、より迅速で効率的なセキュリティ運用。
- セキュリティオペレーションセンター (SOC) 内の繰り返しの作業の自動化。
- 他のセキュリティツールと簡単に統合し、インシデント対応のワークフローを効率的に編成できる、単一のプラットフォームからの操作。
- 誤検出の認識によるアラート疲労の軽減。
Sumo Logic Cloud SOARは、アラート検出からプレイブックのアクティブ化まで、インシデント対応プロセス全体をプログレッシブなセキュリティ自動化で自動化するオールインワンプラットフォームです。特に、Sumo Logic Cloud SOARは、次の主要な機能で他のソリューションと区別されます。
- Cloud SOARはほぼノーコードソリューションであり、チームに開発者がいない場合でも、Sumo Logicが必要なアクションを追加または変更します。
- すぐに使える何百種類ものアクションとプレイブックから選択することも、必要なAPIコネクターの開発をSumo Logicチームに依頼することもできます。
- Cloud SOARは、オープンインテグレーションフレームワークにより、市場で最もオープンなSOARとされています。
- Cloud SOARには、手動タスクを含むインシデントレポートやプレイブックのプレースホルダーとして使用できる、数百のカスタムケース管理フィールドとフィールドプロパティが含まれています。
- 当社のSecOpsダッシュボードとWar Roomは、迅速な意思決定のために、インシデントの完全かつ詳細な時系列ビューを1ページで提供します。
- きめ細かなロールベースアクセス制御(RBAC)により、異なるユーザーに対して異なる承認レベルを持つ数百の権限へのアクセスが許可されます。
- Supervised Active Intelligenceエンジンは、適切なプレイブックを推奨し、機械学習アルゴリズムを使用して、インシデントへの最適な対応を特定します。
これらの独自の機能が組み合わさることで、Cloud SOARはサイバーセキュリティの世界における最先端のソリューションとなり、クライアントは安全で効果的なセキュリティ運用を維持できます。
Cloud SOAR を自らご体験ください。
お客様のチームは重要なアラートに集中し、それ以外は当社にお任せください。
