Die Zahl der Tools wächst immer weiter. Die Anzahl der Warnmeldungen nimmt schneller zu, als die Teams sie priorisieren können. Transparenzlücken verbergen reale Bedrohungen. Und die Sicherheitsteams sind damit beschäftigt, veraltete Sicherheitsinfrastrukturen zu betreuen, anstatt Bedrohungen zu erkennen und zu stoppen.
Organisationen in den Bereichen Gaming, Fintech und Einzelhandel spüren die Auswirkungen der traditionellen, lokal installierten SIEM-Systeme. Unterschiedliche Branchen, unterschiedliche Teamgrößen, unterschiedliche Umgebungen, aber die Auswirkungen sind ähnlich: Alarmmüdigkeit, unkontrollierte Werkzeugflut und Plattformen, die Arbeit erzeugen, anstatt sie zu automatisieren.
Was passiert also, wenn Ihr SOC endlich ein SIEM erhält, das funktioniert und mit Ihnen skaliert? Sicherheitsanalysten können Sicherheitsvorgänge automatisieren, um wichtige Warnmeldungen zu priorisieren, die Erkennung und Reaktion auf Vorfälle zu beschleunigen und ihre tägliche Produktivität zu steigern.
Drei Unternehmen aus drei Branchen stellten auf ein modernisiertes, KI-gestütztes, Cloud-natives SIEM um und stellten fest, dass dies zu mehr Sichtbarkeit und einer schnelleren Vorfallserkennung und -reaktion führte.
Herkömmliche SIEM-Systeme verlangsamen moderne SOCs
Die Verwendung isolierter Tools kann Ihr Team schnell ausbremsen und zu Burnout führen. Jedes neu hinzugefügte Sicherheitstool erzeugt seinen eigenen Alarmstrom, sein eigenes Dashboard und seine eigene Lernkurve. Analysten sind gezwungen, die Zusammenhänge manuell herzustellen, was schnell dazu führen kann, dass Bedrohungen übersehen werden, da sie durch die Verfolgung von Fehlalarmen zu sehr ermüden.
Der Weg zu intelligenten Sicherheitsoperationen beginnt mit der Überprüfung Ihrer Grundlagen.
„Früher mussten wir sechs oder sieben Warnmeldungen durchsehen, von denen fünf nicht hilfreich waren. Das ist bei Sumo Logic nicht mehr der Fall. Das hat die Stimmung unter den Teammitgliedern verbessert, die sich nun darauf freuen, die Möglichkeiten des Dienstes zu erkunden. Es befähigt sie, ihre Aufgaben besser als zuvor zu erledigen.“
– Alvin Lim, Leiter der Informationssicherheit bei Endowus.
Drei Unternehmen, die ihre SecOps-Prozesse mit Cloud SIEM weiterentwickelt haben
Gaming: Von unzuverlässigen Protokollen zu vollständiger Transparenz in fünf Tagen
Patriannas bisherige Sicherheitstools konnten weder Protokolle zuverlässig erfassen noch sich in die von Google gehostete Umgebung integrieren. Nach dem Wechsel zu Sumo Logic waren sie innerhalb von fünf Tagen voll einsatzfähig. Mithilfe vorkonfigurierter Dashboards erhielten sie Einblick in die Anmeldeaktivitäten, das Nutzerverhalten und die geografischen Zugriffsmuster.
Patrianna nutzt Sumo Logic nicht nur für die Protokollverwaltung, sondern auch, um „den Beobachter zu überwachen“. Sie können ihr eigenes SOC überwachen und so Transparenz darüber gewinnen, wie Analysten auf Warnmeldungen reagieren und wie schnell sie handeln. Dadurch wird sichergestellt, dass keine unautorisierten Änderungen an Daten oder Konfigurationen vorgenommen werden – alles auf einer zentralen Plattform.
Einzelhandel: Reduzierung der Protokollanalysezeit von fünf Minuten auf Sekunden
Für kleine Sicherheitsteams kann die manuelle Verwaltung eines lokalen SIEM-Systems eine erhebliche Belastung darstellen.
Als der Einzelhändler DXL expandierte und mehr Cloud-Dienste einsetzte, konnte sein altes Sicherheitstool nicht mehr mithalten. Aufgrund manueller Produktaktualisierungen und Speicherbeschränkungen kam es gelegentlich zu Systemausfällen, was die Arbeit des Teams verlangsamte.
Durch den Wechsel zu Sumo Logic verkürzte sich die Zeit für die Protokollanalyse von fünf Minuten auf Sekunden und das Team erhielt Sichtbarkeit in Echtzeit. In einem Fall identifizierte die Protokollkorrelation eine Fehlkonfiguration, die 50 bis 100 Zugriffsverweigerungsfehler pro Minute erzeugte – etwas, das mit der vorherigen Konfiguration völlig unentdeckt geblieben wäre.
„Es gab noch nichts, was ich Sumo Logic vorgesetzt habe, was es nicht bewältigen konnte.“ Ganz gleich, wie einfach oder komplex der Technologiestack ist, es erfasst, normalisiert und berichtet die Daten genau so, wie wir es brauchen, und erleichtert uns damit die Arbeit erheblich. Und die Unterstützung, die wir dabei erhalten haben, gehörte zu den besten, die ich je bei einer Partnerschaft mit einem Produkt erlebt habe.“
— John Sacchetti, Direktor für Cybersicherheit und Netzwerktechnik bei DXL.
FinTech: Reduzierung der Untersuchungszeit für Warnmeldungen um 90 %
Eine unkontrollierte Ausbreitung von Tools kann Sie auch daran hindern, einen vollständigen Überblick über Ihre Umgebungen zu erhalten. Endowus setzte mehrere Sicherheitslösungen für E-Mail-Sicherheit und Datenverlustprävention ein, was zu einer Flut von Warnmeldungen führte. Die Analysten waren ausgebrannt, da sie die Alarmsysteme über mehrere Dashboards hinweg ständig überwachen und feinabstimmen mussten, was das Sicherheitsmanagement komplex und zeitaufwändig machte.
Nach der Konsolidierung auf Sumo Logic Cloud SIEM reduzierten sie ihre Alarmuntersuchungszeit um 90 %. Harmlose Warnmeldungen werden in nur fünf bis zehn Minuten behoben, sodass sich das Team auf echte Bedrohungen konzentrieren kann. Endowus erhält einen umfassenden Überblick über seine Sicherheitslandschaft und kann so Angriffsvektoren zurückverfolgen und die Ursachen von Vorfällen identifizieren. Durch die Integration von Daten aus ihren verschiedenen Tools in Sumo Logic konnten sie einen Phishing-Vorfall frühzeitig erkennen, bevor er Schaden anrichten konnte.
Mit einem SIEM, das über integrierte UEBA und Dojo AI, ein Team von Multi-Agenten, verfügt, kann Endowus nun Untersuchungen automatisieren und das Rauschen kontinuierlich reduzieren.
„Schon allein durch die manuelle Anpassung der Schwellenwerte konnten wir eine Verbesserung der Alarmqualität feststellen. Wir freuen uns darauf, das Potenzial der KI-Funktionen von Sumo Logic zu erkunden, um unsere Prozesse effizienter zu gestalten. Diese Funktionen werden unser Sicherheitsteam in die Lage versetzen, potenzielle Bedrohungen zu erkennen, zu beheben und zu beseitigen. Wir wollen unsere Abdeckung erhöhen und Bedrohungen schneller beheben, und ich freue mich sehr, dass Sumo Logic solche Funktionen entwickelt, um sicherzustellen, dass wir unsere Ziele erreichen“, sagt Lim von Endowus.
Automatisieren Sie Ihr SOC mit Dojo AI
Mit Sumo Logics Cloud SIEM, insbesondere aufgrund von UEBA, Dojo AI-Agenten und Cloud-Scale-Log-Analysen, arbeiten Teams intelligenter. Anstatt Signale aus isolierten Tools manuell zu verknüpfen, erhalten Sie kontextbezogene, priorisierte Erkenntnisse für schnellere MTTR und MTTD sowie eine höhere Produktivität der Analysten.
Patrianna nutzte diese Fähigkeit, um unmögliche Reisen zu erkennen und potenziellen Missbrauch von Zugangsdaten in Echtzeit zu kennzeichnen. Endowus freut sich darauf, damit sein Alarmmanagement durch Automatisierung und KI weiter zu verbessern. Allein durch die Nutzung der anpassbaren Alarmmanagementfunktionen von Sumo Logic können sie verdächtige Aktivitäten überwachen und untersuchen, die auf ihre Risikobereitschaft zugeschnitten sind. Mit Dojo AI kann Endowus nun die Erkennung und Untersuchung automatisieren.
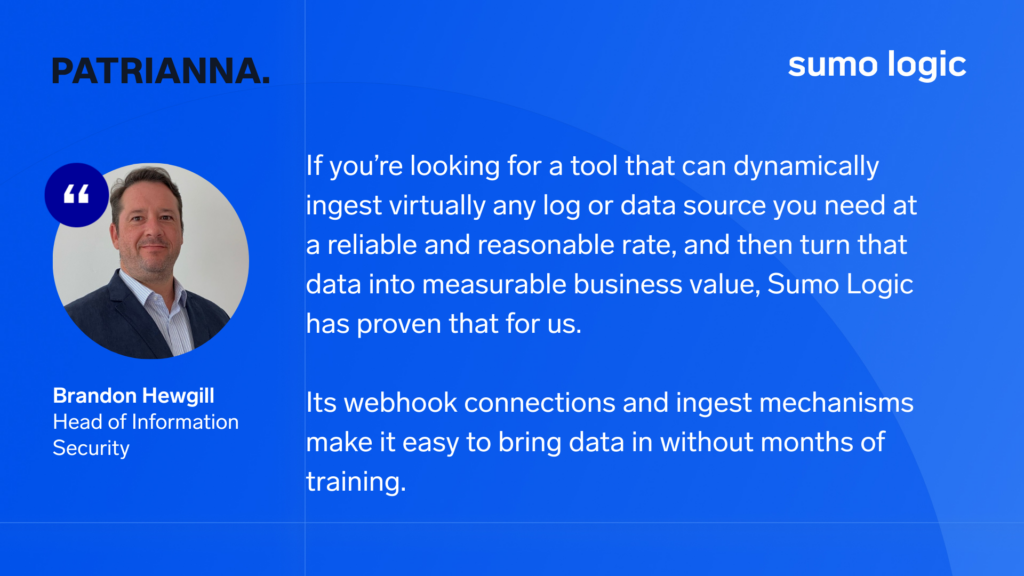
„Mit leistungsstarken Abfragefunktionen, einer intuitiven KI-Integration und Mobot ist nichts unmöglich – dazu kommt die Möglichkeit, das Rauschen innerhalb der Plattform automatisiert zu reduzieren und so gezieltere Einblicke zu ermöglichen, wann und wo Sie diese benötigen“, sagt Hewgill von Patrianna.
Arbeiten Sie mit einem Sicherheitspartner zusammen, nicht mit einem anderen Anbieter.
Egal, wo Sie sich auf Ihrem Weg zur Sicherheit befinden, Alarmmüdigkeit, Tool-Ausbreitung und Infrastrukturmanagement sind Probleme, mit denen die meisten Sicherheitsteams zu tun haben. Und die Arbeit mit einem veralteten SIEM-System macht die Sache noch viel schwieriger.
Mehr als nur ein Sicherheitsanbieter – Sie benötigen einen Partner, mit dem Sie zusammenarbeiten können und der mit Ihren Sicherheitsabläufen skalieren, konsolidieren und sich weiterentwickeln kann.
„Die Beziehung, die wir zu Sumo Logic haben, ist fantastisch. Dadurch konnten wir von einem kleineren Aufgabenbereich ausgehen und diesen nach und nach erweitern. Für ein kleines Unternehmen wie unseres ist dieses Preismodell gut geeignet, da wir uns nicht zu sehr binden wollen, bevor wir genau wissen, was wir benötigen“, sagt Hewgill.
Wenn Ihr SIEM mehr Arbeit verursacht als es erspart, ist es möglicherweise an der Zeit, Ihre Sicherheitsarchitektur zu überdenken.
Sehen Sie, was Sumo Logic für Sie tun kann. Demo einrichten.