

Mehr als 2.500 Kunden weltweit vertrauen uns


Optimierte Sicherheitsabläufe
Erfahren Sie, wie Sumo Logic die Agilität, Automatisierung und Echtzeit-Transparenz bietet, die erforderlich sind, um unter Druck nicht nur zu überleben, sondern zu florieren.
| Expand all | Sumo Logic Cloud SIEM | Splunk Enterprise Security |
|---|---|---|
|
Suchleistung
Sumo Logic skaliert die Suchfunktionen konsequent mit den Nutzungsanforderungen und gewährleistet so eine zuverlässige und schnelle Untersuchung von Bedrohungen, selbst bei Vorfällen mit hohem Datenaufkommen. Splunk kann in Umgebungen mit unzureichender Skalierung oder unerwarteten Nutzungsspitzen Schwierigkeiten haben, was zu Verzögerungen bei der Untersuchung von Bedrohungen führt und Sicherheitsteams in kritischen Momenten möglicherweise im Dunkeln tappen lässt. Dies ist größtenteils auf seine Legacy-Architektur zurückzuführen, die nicht Cloud-nativ ist und der es an Elastizität mangelt, um Ressourcen bei Bedarf dynamisch zu skalieren. Infolgedessen sehen sich Unternehmen in Spitzenzeiten oft mit Leistungsengpässen konfrontiert, es sei denn, sie stellen im Voraus zu viele Ressourcen zur Verfügung – eine kostspielige und ineffiziente Lösung. | Sumo Logic Cloud SIEM | Splunk Enterprise Security |
|
First-seen-Regeln
Sumo Logic Cloud SIEM bietet diese Funktionen von Haus aus. Es alarmiert automatisch bei neuen Entitäten und Verhaltensweisen, ohne dass mühsame manuelle Eingriffe erforderlich sind, was die frühzeitige Erkennung von Bedrohungen erheblich vereinfacht. Splunk Enterprise Security verfügt nicht über eine sofort einsatzbereite Erkennung, so dass Analysten gezwungen sind, manuell Erkennungsregeln zu erstellen, mehrere Nachschlagetabellen zu verwalten und sich auf geplante Suchvorgänge zu verlassen. | Sumo Logic Cloud SIEM | Splunk Enterprise Security |
|
Dedizierte Regeloptimierung und -aktualisierungen
Sumo Logic bietet integrierte Tuning-Ausdrücke direkt auf den bereitgestellten Inhalten, wodurch Anpassungen auch bei automatischen Updates erhalten bleiben. Dies vereinfacht die Wartung erheblich und sorgt dafür, dass die Erkennungsfunktionen stets aktuell und effektiv bleiben. Bei Splunk müssen Regeln geklont, separat angepasst und manuell aktualisiert werden. Das führt zu einer fragmentierten, aufwendigen Wartung, die blinde Flecken und betriebliche Ineffizienzen verursachen kann. | Sumo Logic Cloud SIEM | Splunk Enterprise Security |
|
Integrierte Automatisierung, Playbooks und Anreicherung
Sumo Logic integriert Automatisierung, Datenanreicherung und strukturierte Playbooks direkt in die Plattform. Das reduziert die Betriebskosten, die Komplexität und die Reaktionszeit erhebtlich. Bei Splunk ist für Automatisierungs- und Anreicherungsprozesse ein separater Kauf erforderlich (Splunk SOAR, ehemals Phantom), was zu einer höheren betrieblichen Komplexität und zusätzlichen Kosten führt. | Sumo Logic Cloud SIEM | Splunk Enterprise Security |
|
Echtzeit-Benachrichtigungen und -Suchanfragen
Sumo Logic unterstützt sofortige, kontinuierliche Echtzeit-Alerts und -Suchen, wodurch mögliche Verzögerungen bei der Reaktion vermieden und das gesamte Bedrohungsmanagement erheblich verbessert werden. Splunk verlässt sich auf geplante Alarme und Suchvorgänge, was zu potenziellen Lücken in der Sichtbarkeit und zu Verzögerungen bei der Reaktion auf neue Bedrohungen führt. Diese Einschränkung resultiert aus der nicht cloud-nativen Architektur von Splunk, die die Fähigkeit zur Verarbeitung von Datenströmen in Echtzeit einschränkt. Dies führt zu inhärenten Verzögerungen und verringert die Sichtbarkeit bei sich schnell verändernden Sicherheitsereignissen, was in Umgebungen, in denen jede Sekunde zählt, nachteilig sein kann. | Sumo Logic Cloud SIEM | Splunk Enterprise Security |
Strong Weak
Sumo Logic vs. Splunk Enterprise Security
Sehen Sie die Unterschiede in Aktion
Flexible Lizenzierung
Die Preise von Sumo Logic sind erschwinglich und lassen sich an Ihren Datenbedarf anpassen.
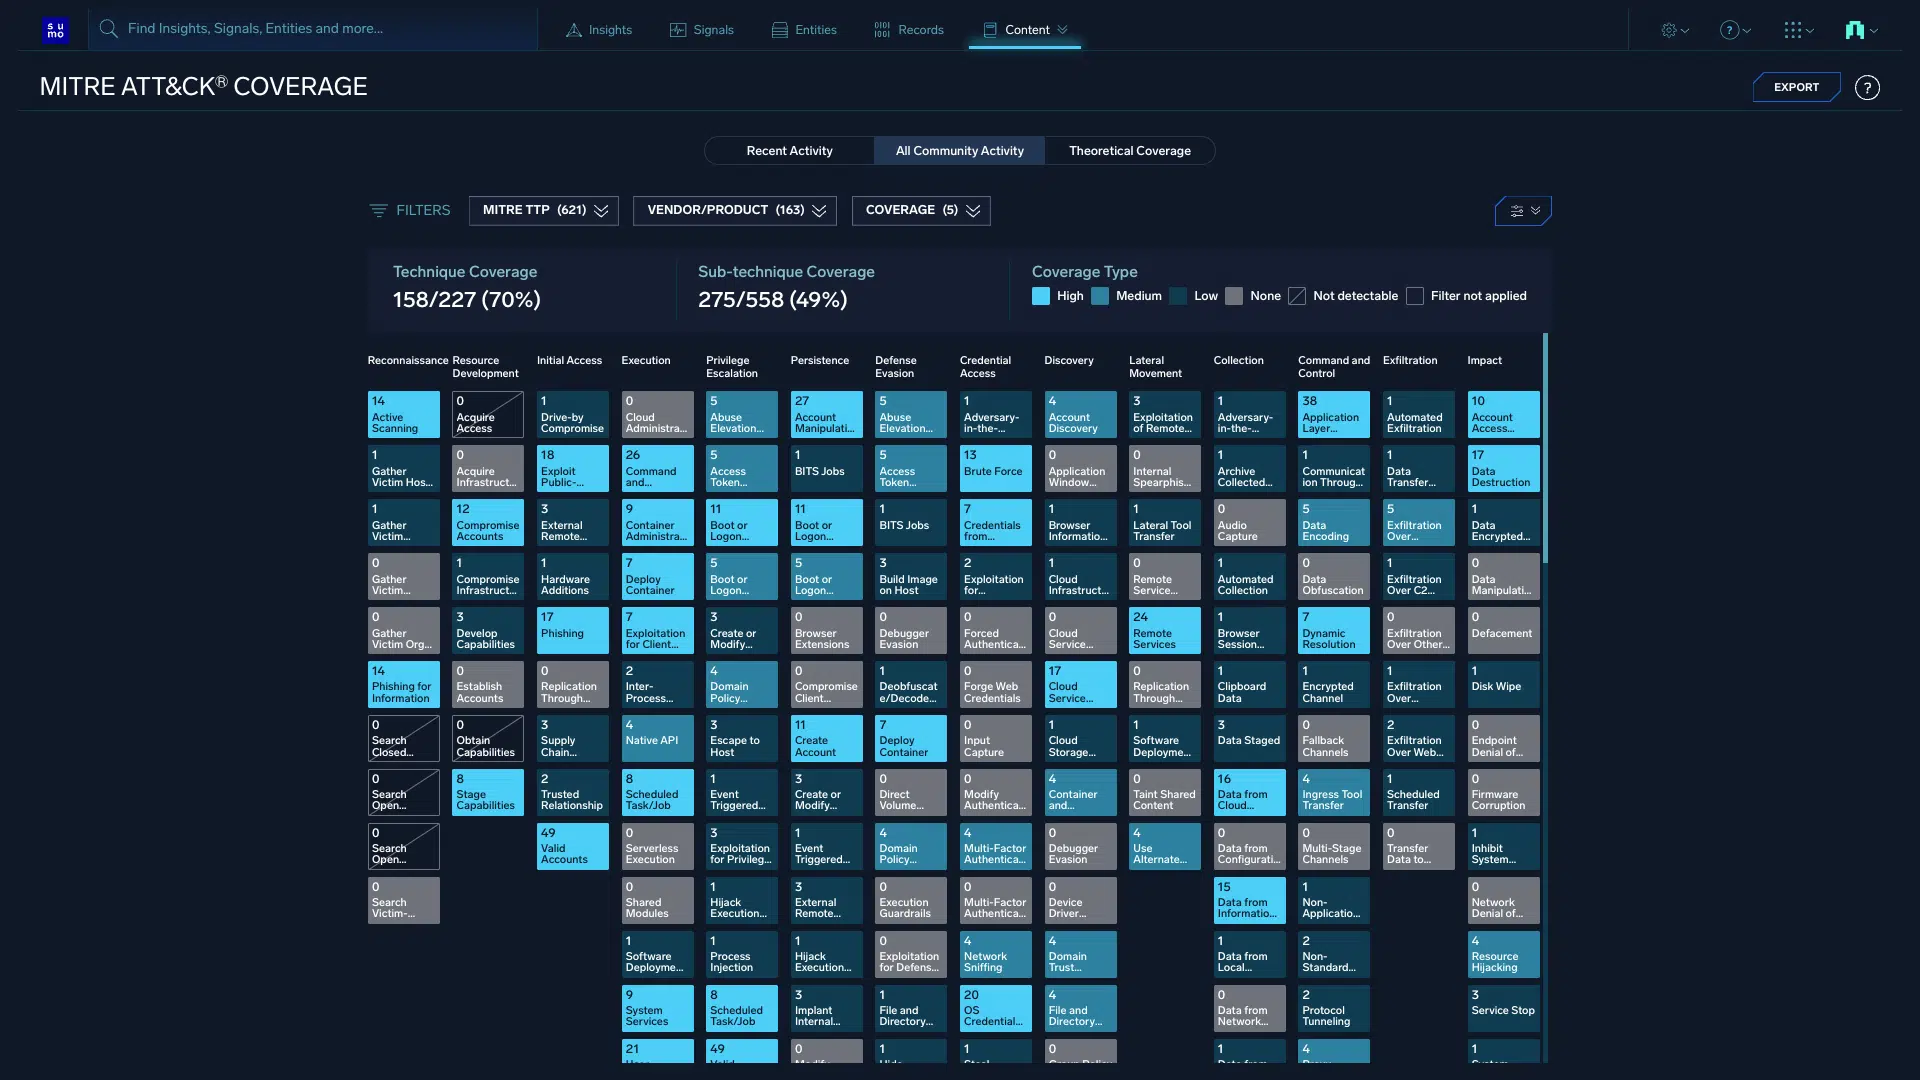
MITRE ATT&CK Coverage Explorer
MCP-Server



Mehr entdecken
Zusätzliche Ressourcen
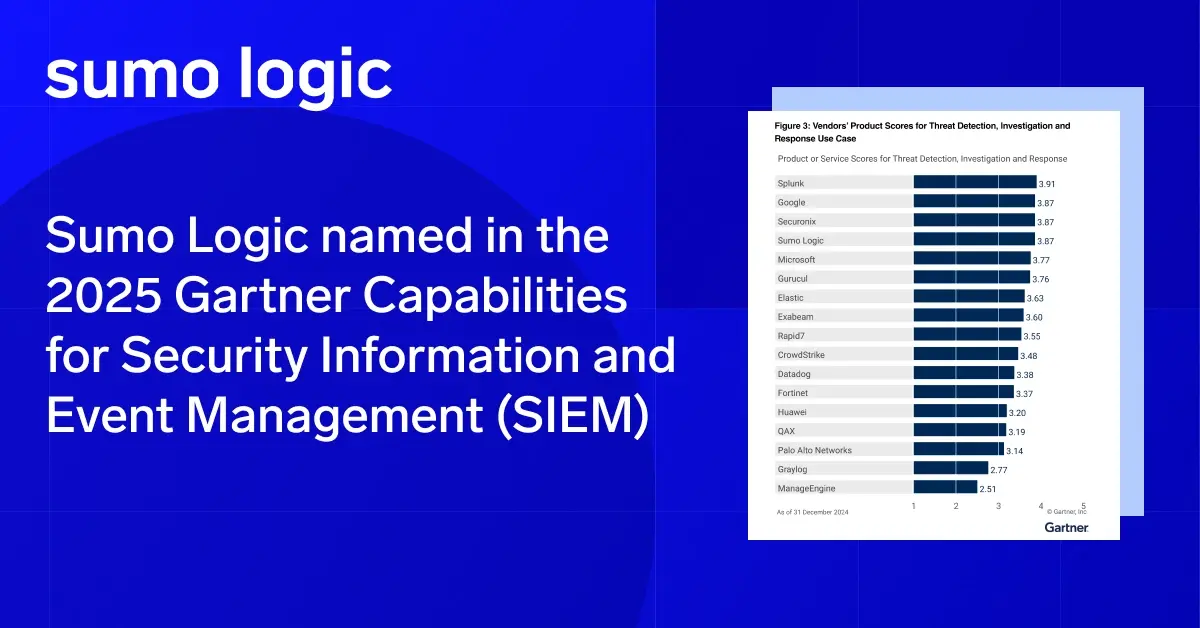
Gartner-Bericht Critical Capabilities
376 % ROI ist nur der Anfang mit Sumo Logic: IDC-ROI-Bericht
Überblick über Sumo Logic Cloud SIEM

Von Wochen zu Minuten: Wie das historische Sumo Logic-Baselining UEBA verbessert

OCSF for Security Hub: Sumo Logic und AWS sprechen dieselbe Sprache
Der Aufstieg der Schatten-KI
Erleben Sie Sumo Logic selbst
Brechen Sie die Silos auf und holen Sie sich noch heute die Cloud-native Lösung für Observability und Sicherheit.
