

CLOUD-SIEM-AUTOMATISIERUNG
Verwandeln Sie Komplexität in Erkenntnisse
Cloud SIEM
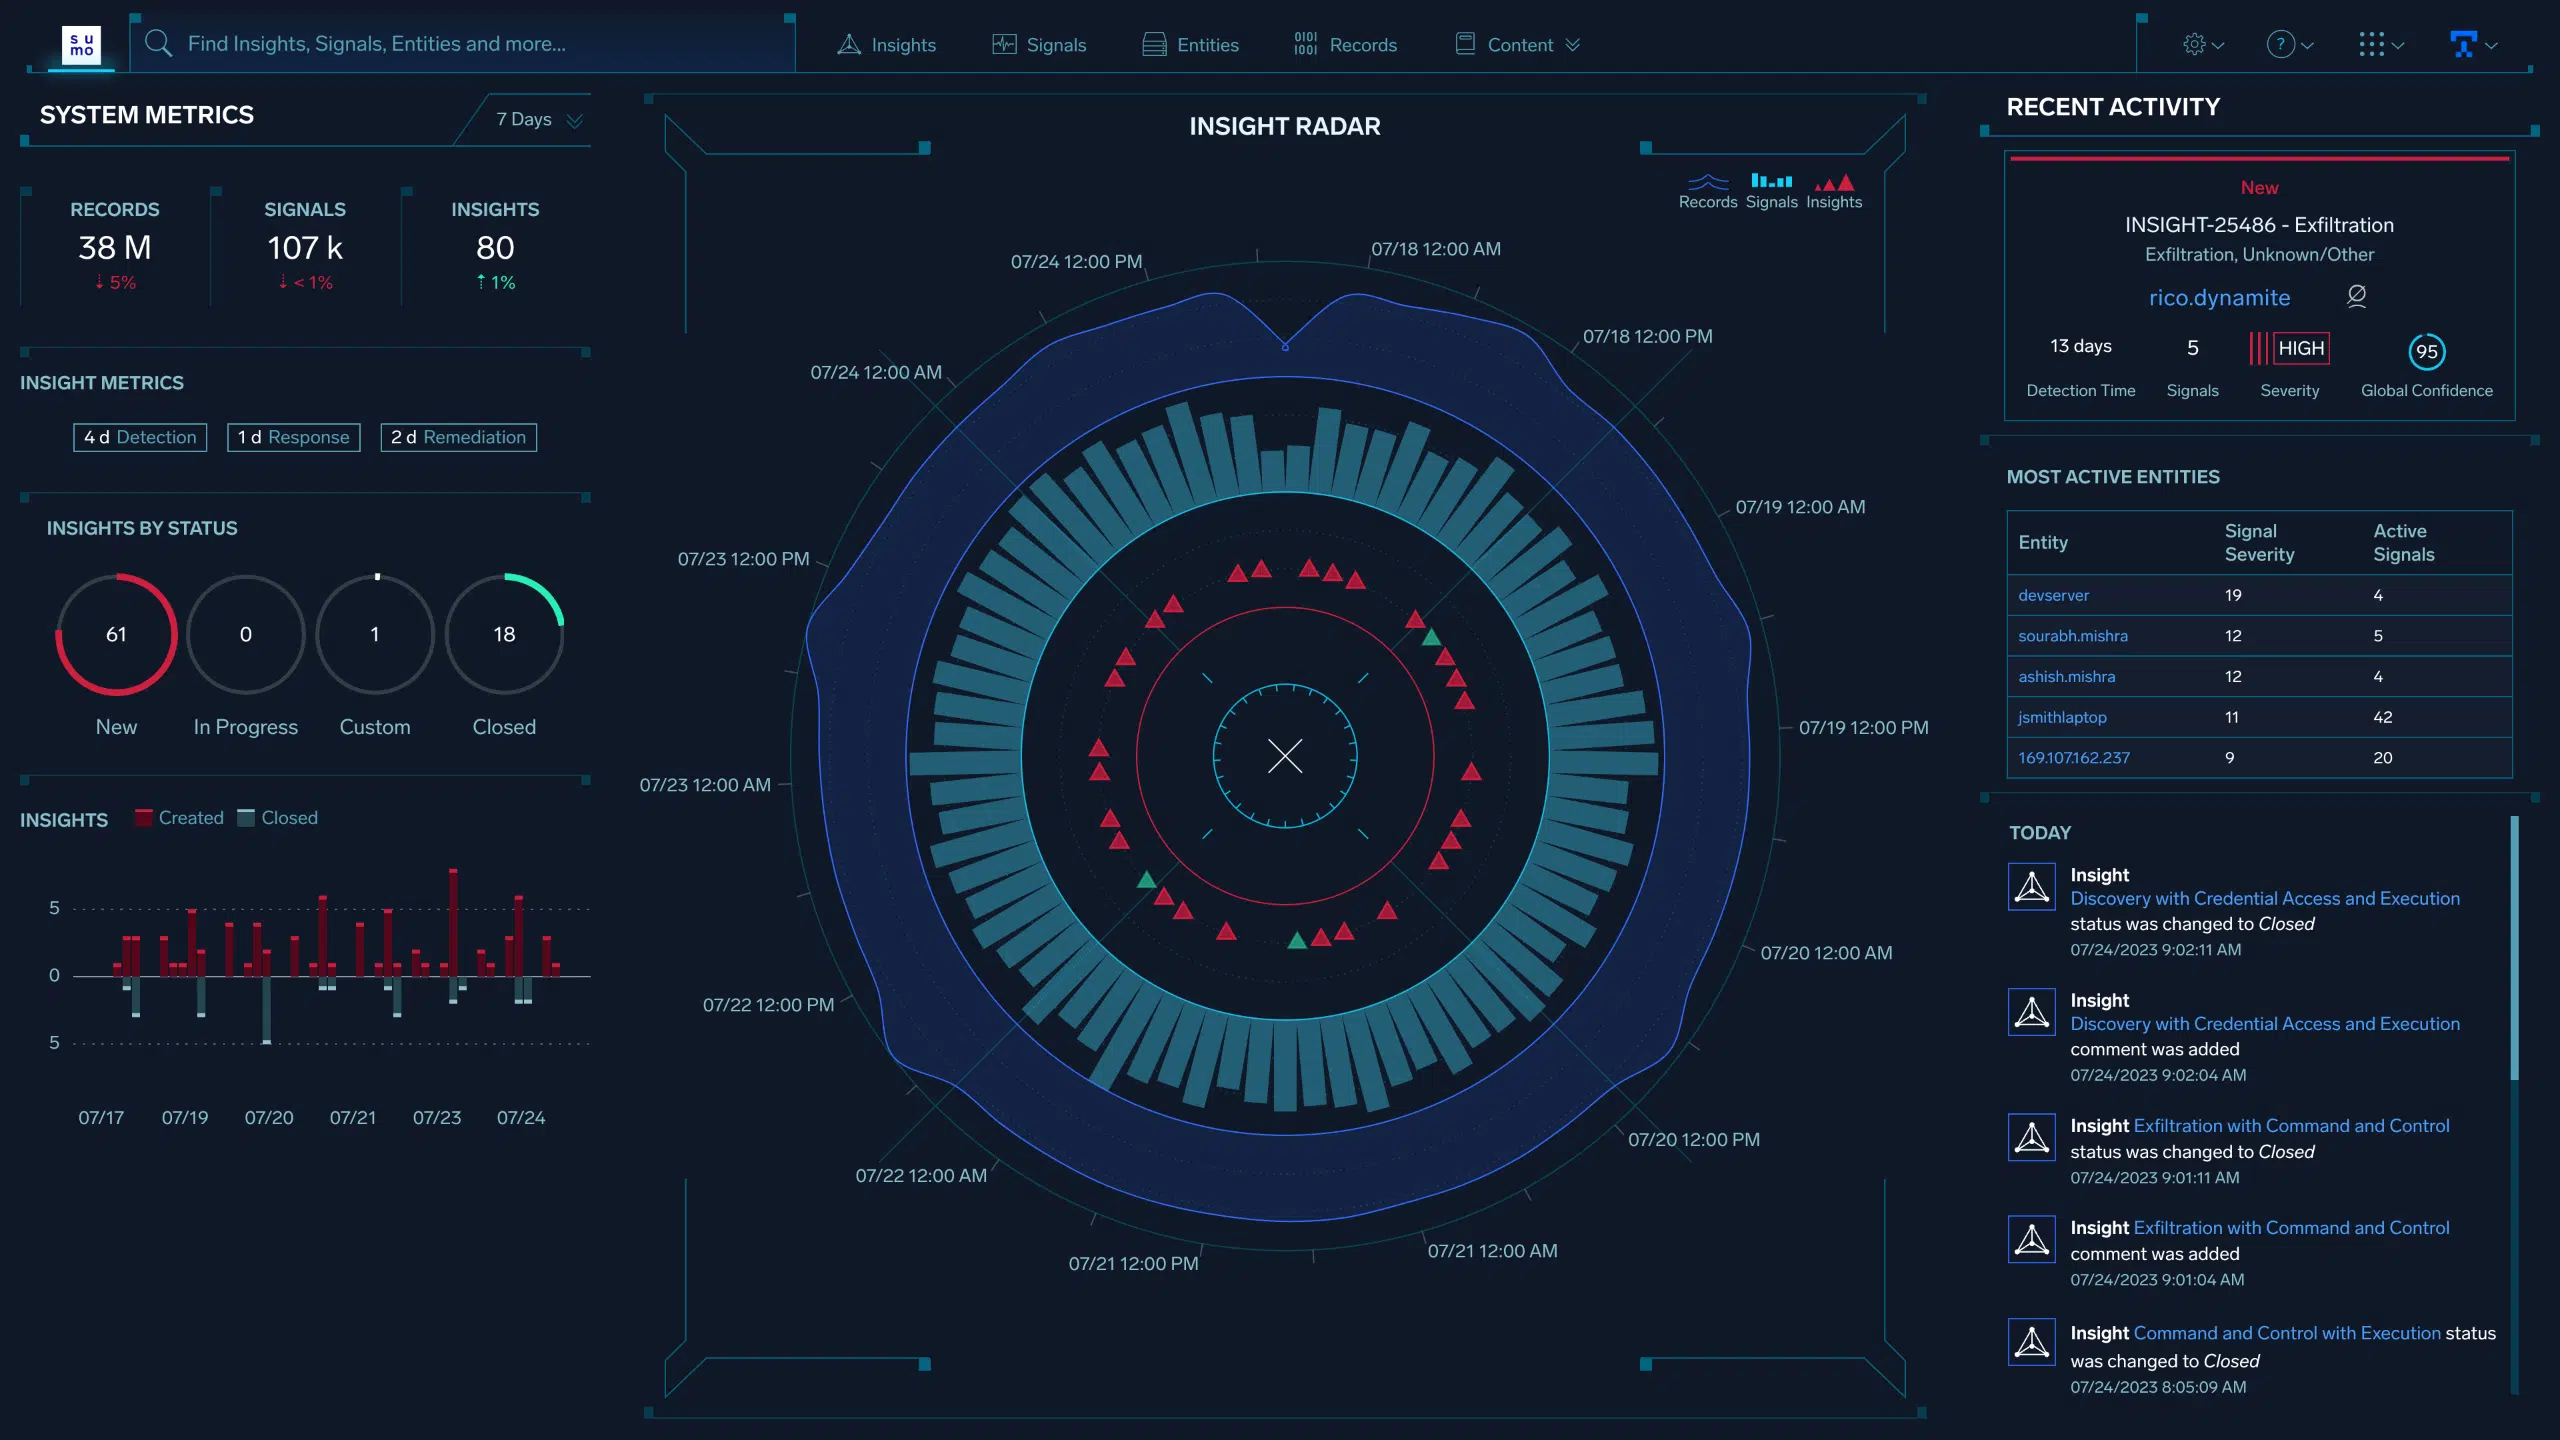
Beschleunigen Sie die Untersuchung von Vorfällen durch automatische Zuordnung von Warnmeldungen und Korrelation von Bedrohungen durch Log-Analysen.

So bewerten Sie SIEM-Lösungen

Das AI SOC erklärt

Das Agenten-Kill-Chain-Framework

Logs for Security


Echte Ergebnisse von Sumo Logic-Kunden
Jordan Andonov
Sicherheitsingenieur


Maryna Veremenko
Ingenieurleiter

Youngjip Kim, EVP, Leiter des KI-Teams

Echte Ergebnisse von Sumo Logic-Kunden

Farnoosh Azadi
Technischer Leiter


Michael Basil
Enterprise-Systemtechnik, SRE

Youngjip Kim, EVP, Leiter des KI-Teams
Echte Ergebnisse von Sumo Logic-Kunden
Maryna Veremenko
Ingenieurleiter

Iwan Eising
Team Lead of Service Reliability Architecture


Kal Patel
VP, Plattform-Technik

Echte Ergebnisse von Sumo Logic-Kunden

Raj Desikavinayagompillai
Leiter US Cloud Operations


Sean Harley
EVP und CIO


Rick Jury
Leads, Tools und Automatisierung

Echte Ergebnisse von Sumo Logic-Kunden

Rajay Rai
Chief Information Officer


Alvin Lim
Leiter Informationssicherheit


Mathias Faure
CTO, Standard Chartered

Echte Ergebnisse von Sumo Logic-Kunden
Youngjip Kim, EVP, Leiter des KI-Teams
Chaitanya Pallapothula, SVP, Omni-Channel-Technologie


Scott Ashlock
Sicherheitsbetriebsleiter Nordamerika

Echte Ergebnisse von Sumo Logic-Kunden
Glenn Watt, Informationssicherheitsleiter


Patrick Kolby
Leiter der Informationssicherheit


Biju Samuel
Vizepräsident für IT und Betrieb

Echte Ergebnisse von Sumo Logic-Kunden
Informationssicherheit, Betriebsleiter

Omar Koncobo
IT-Direktor für E-Commerce/Digitale und Marketing-Systeme

Chaitanya Pallapothula, SVP, Omni-Channel-Technologie
Echte Ergebnisse von Sumo Logic-Kunden

Brandon Hewgill
Leiter Informationssicherheit

Patrick Kolby
Leiter der Informationssicherheit

Dan Jackson
Leitender Architekt

Echte Ergebnisse von Sumo Logic-Kunden

Hiroaki Kobayashi
Leitender Ingenieur, Infrastruktur

Kal Patel
VP, Plattform-Technik

Junichiro Baba
Stabschef

So funktioniert’s
Intelligente Betriebsplattform von Sumo Logic

Verfügbarkeit in AWS-Regionen
Sumo Logic stellt seine Intelligent Operations Platform Unternehmen zur Verfügung, die zur Einhaltung gesetzlicher Vorschriften Datenschutz, Sicherheit, Souveränität und Datenhoheit innerhalb des Landes benötigen.
Secure by Design


Sumo Logic DojoAI
Entdecken Sie eine Multi-Agenten-KI-Plattform, die intelligente Sicherheitsabläufe und Reaktionen auf Vorfälle ermöglicht.
Zusätzliche Ressourcen
Splunk vs. Sumo Logic
Der isolierte Ansatz von Splunk für Log-Analysen und SIEM verursacht höhere Bereitstellungskosten und mehr Komplexität. Mit Sumo Logic entfallen Überschreitungsgebühren und Sie können nahtlos skalieren.
Datadog vs. Sumo Logic
Datadog kann unstrukturierte Daten nicht bewältigen. Erfahren Sie, warum der einheitliche Ansatz von Sumo Logic für Logs und ein Cloud-natives SIEM den Unterschied machen.

SecOps-Einblicke 2026
Die Sicherheit wird für Unternehmen immer komplexer. Anwendungsumgebungen verändern sich schnell, da DevOps-Teams die Geschwindigkeit erhöhen und die Datenmengen wachsen.

So bewerten Sie SIEM-Lösungen
Eine Skalierung sollte nicht zwangsläufig mehr „Störgeräusche“ und höhere Rechnungen bedeuten. Erfahren Sie, welche 5 entscheidenden Fragen jeder CISO vor seinem nächsten Budgetzyklus stellen sollte.
FAQ
Haben Sie noch Fragen?
SIEM-Software vereint die Fähigkeiten von Security Information Management (SIM) und Security Event Management (SEM).
Die SIM-Technologie sammelt Informationen aus einem Protokoll, das aus verschiedenen Datentypen besteht. Im Gegensatz dazu werden bei SEM bestimmte Arten von Ereignissen genauer untersucht.
Mit beiden gemeinsam können Sie sicherheitsrelevante Daten aus automatisch generierten Computerprotokollen sammeln, überwachen und analysieren und gleichzeitig Computerprotokolldaten aus verschiedenen Quellen zentralisieren. Diese umfassende Sicherheitslösung ermöglicht einen formalisierten Prozess zur Reaktion auf Vorfälle.
Zu den typischen Funktionen eines SIEM-Software-Tools gehören:
- Sammeln, Analysieren und Präsentieren von sicherheitsrelevanten Daten
- Echtzeit-Analyse von Sicherheitswarnungen
- Protokollierung von Sicherheitsdaten und Erzeugung von Berichten
- Identitäts- und Zugriffsmanagement
- Log-Auditing und -Überprüfung
- Incident Response und SecOps
SIEM liefert hervorragende Ergebnisse bei der Reaktion auf Vorfälle und bei der Unternehmenssicherheit durch mehrere Schlüsselfunktionen, darunter:
Datensammlung – SIEM-Tools fassen Ereignis- und Systemprotokolle sowie Sicherheitsdaten aus verschiedenen Quellen und Anwendungen an einem Ort zusammen.
Korrelation – SIEM-Tools verwenden verschiedene Korrelationstechniken, um Daten mit gemeinsamen Attributen zu verknüpfen und helfen dabei, diese Daten in verwertbare Informationen für SecOps-Teams umzuwandeln.
Alarmierung – SIEM-Tools können so konfiguriert werden, dass sie SecOps oder IT-Teams automatisch alarmieren, wenn vordefinierte Signale oder Muster erkannt werden, die auf ein Sicherheitsereignis hinweisen könnten.
Datenspeicherung – SIEM-Tools sind so konzipiert, dass sie große Mengen an Protokolldaten speichern können. Sie stellen sicher, dass Sicherheitsteams die Daten im Laufe der Zeit korrelieren können und ermöglichen forensische Untersuchungen von Bedrohungen oder Cyberangriffen, die möglicherweise zunächst unentdeckt geblieben sind.
Parsing, Protokollnormalisierung und Kategorisierung – SIEM-Tools erleichtern Unternehmen die Analyse von Protokollen, die möglicherweise vor Wochen oder sogar Monaten erstellt wurden. Parsing, Protokollnormalisierung und Kategorisierung sind zusätzliche Funktionen von SIEM-Tools, welche die Durchsuchbarkeit von Protokollen verbessern und forensische Analysen ermöglichen, selbst wenn Millionen von Protokolleinträgen zu durchsuchen sind.
Zu den beliebten SIEM-Anwendungsfällen gehören:
Compliance – Optimieren Sie den Compliance-Prozess, um die Vorschriften bezüglich Datensicherheit und Datenschutz einzuhalten. Um beispielsweise den PCI DSS einzuhalten, den Datensicherheitsstandard für Händler, die Kreditkarteninformationen von ihren Kunden sammeln, überwacht SIEM den Netzwerkzugriff und die Transaktionsprotokolle innerhalb der Datenbank, um sicherzustellen, dass kein unbefugter Zugriff auf Kundendaten stattgefunden hat.
Reaktion auf Vorfälle – Erhöhen Sie die Effizienz und Zeitnähe der Reaktion auf Vorfälle. Wenn eine Sicherheitsverletzung entdeckt wird, können SecOps-Teams mithilfe von SIEM-Software schnell feststellen, wie der Angriff in die Sicherheitssysteme des Unternehmens eingedrungen ist und welche Hosts oder Anwendungen von der Verletzung betroffen waren. SIEM-Tools können sogar durch automatisierte Mechanismen auf diese Angriffe reagieren.
Schwachstellen-Management – Testen Sie Ihr Netzwerk und Ihre IT-Infrastruktur proaktiv, um mögliche Einfallstore für Cyberangriffe zu erkennen und zu beseitigen. SIEM-Software-Tools sind eine wichtige Datenquelle für die Entdeckung neuer Schwachstellen, zusammen mit Tests auf Netzwerkschwachstellen, Mitarbeitermeldungen und Herstellerankündigungen.
Bedrohungsdaten – Arbeiten Sie eng zusammen, um Ihre Anfälligkeit für Advanced Persistent Threats (APTs) und Zero-Day-Bedrohungen zu verringern. SIEM-Software-Tools bieten einen Rahmen für das Sammeln und Analysieren von Protokolldaten, die innerhalb Ihres Anwendungs-Stacks erzeugt werden. Mit UEBA können Sie Insider-Bedrohungen proaktiv aufdecken.
Sumo Logic SIEM ist Teil der Sumo Logic-Sicherheitsplattform, einer Cloud-nativen Multi-Use-Lösung, die von Logs angetrieben wird. Neben SIEM unterstützt die robuste Log-Analyse-Plattform von Sumo Logic Infrastructure Monitoring, Application Observability und Logs for Security zur Überwachung, Fehlersuche und Sicherung Ihrer Anwendungen.
Kunden wählen Sumo Logic SIEM für diese differenzierten Funktionen:
Eine integrierte Log-Analyse-Plattform – eine einzige integrierte Lösung für Entwickler, Sicherheit, Betrieb und Geschäftsbereiche.
Cloud-native, verteilte Architektur – skalierbare, mandantenfähige Plattform, die von Logs angetrieben wird und Ihre Daten nie verliert.
Mehrstufige Analysen und Credit-Lizenzierung – genießen Sie flexible Abonnements, die mit Ihren Daten skalieren, schneller als Ihr Budget.
Maschinelles Lernen und erweiterte Analysen – identifizieren, untersuchen und lösen Sie Probleme schneller mit maschinellem Lernen.
Sofort einsatzbereite Audit- und Compliance-Funktionen – Sie können die Einhaltung der umfassendsten Zertifizierungen und Bescheinigungen leicht nachweisen.
Sicherheit durch Design – Wir investieren jedes Jahr Millionen in Zertifizierungen, Bescheinigungen, Penetrationstests, Code-Reviews und bezahlte Bug-Bounty-Programme.

Modernes SIEM für moderne Bedrohungen

Modernes SIEM für moderne Bedrohungen
KI-gesteuertes Cloud SIEM und Log-Analyse für Geschwindigkeit, Skalierbarkeit und Sicherheit.