

Sehen Sie unser SIEM in Aktion
Erfahren Sie, wie Sumo Logic Sicherheitsteams hilft, Transparenz zu gewinnen, Risiken zu reduzieren und Untersuchungen zu rationalisieren – und das alles in einer modernen Cloud-nativen Plattform.
Inside the SIEM Demo:
- Sumo Logic Platform + SIEM unify logging and threat detection.
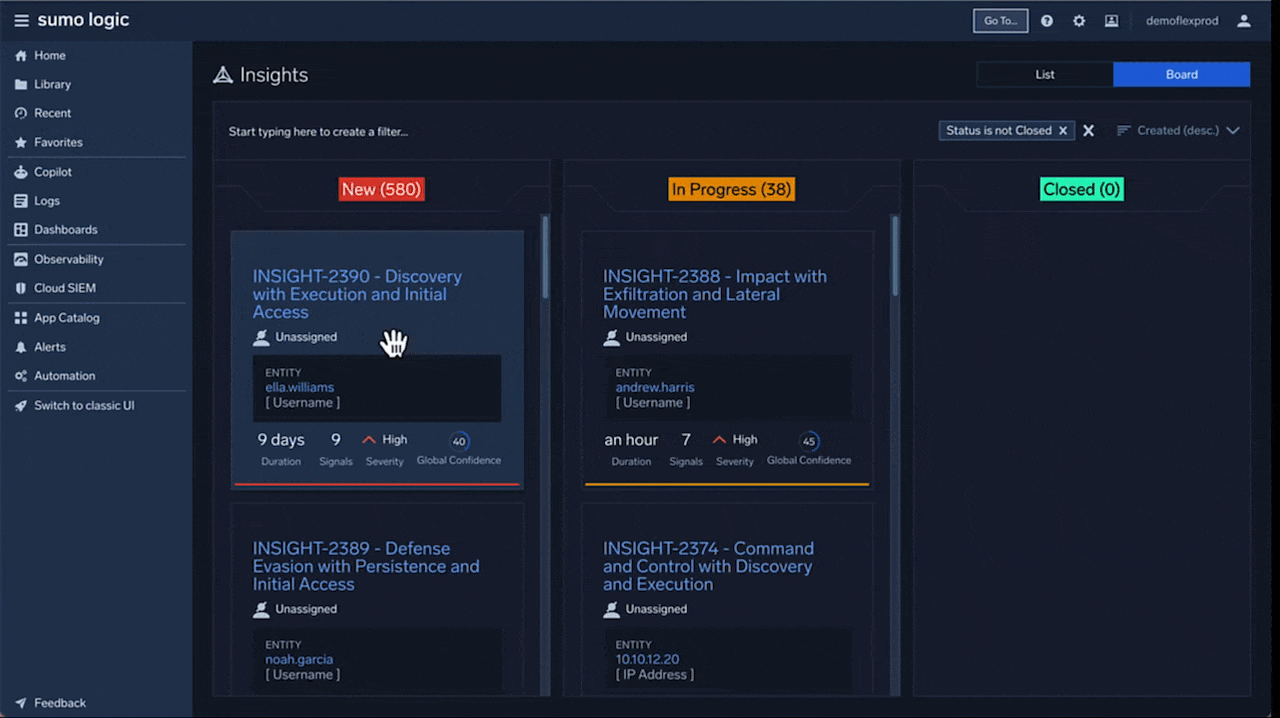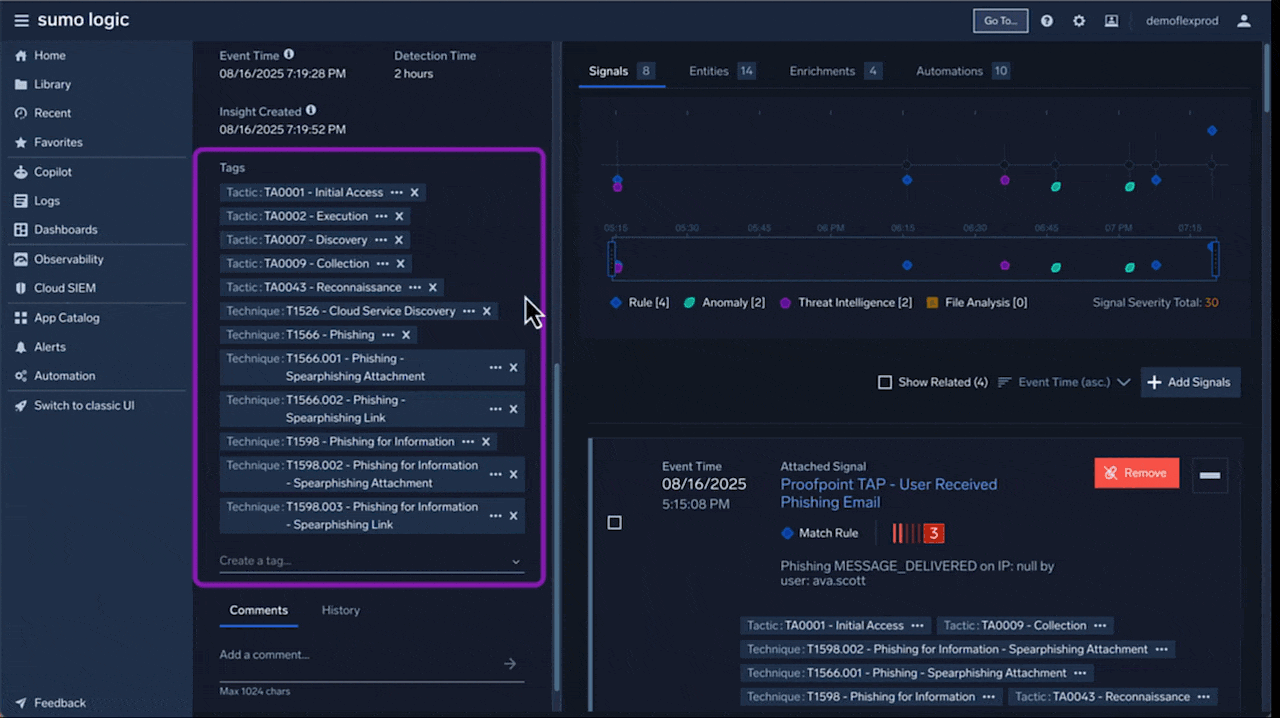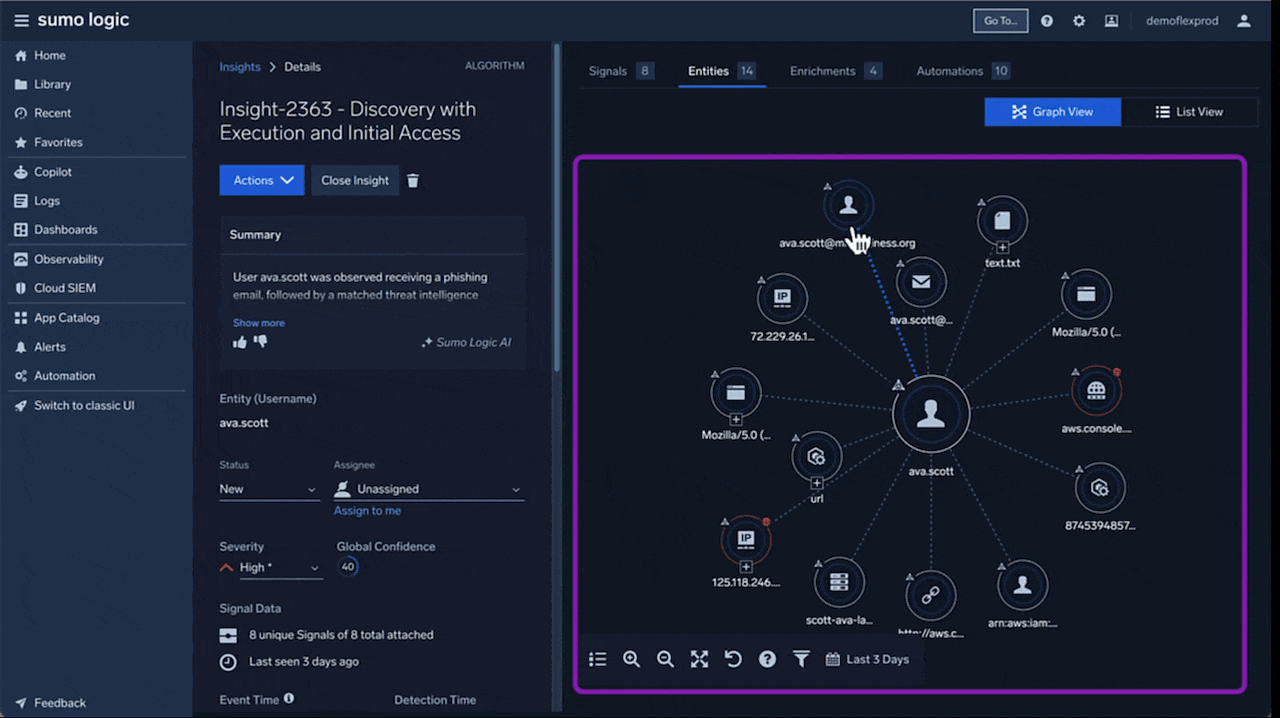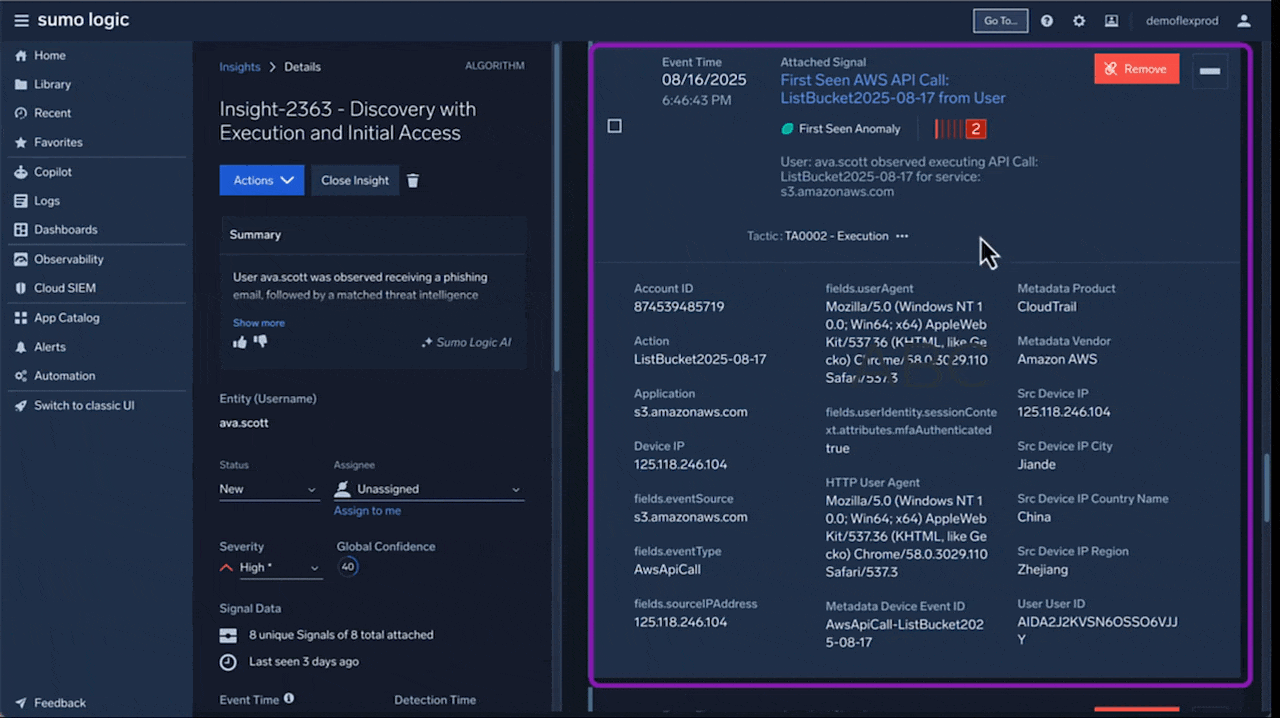
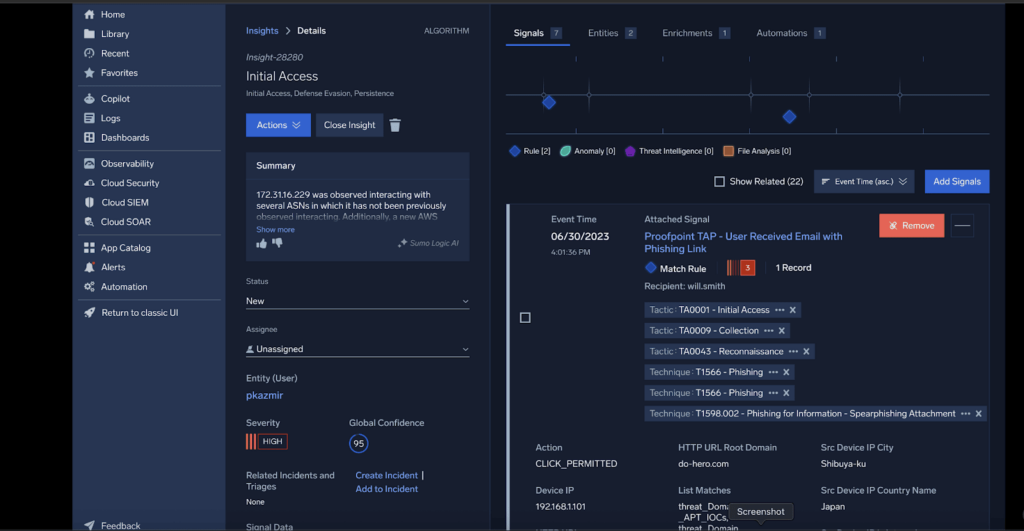
- KI-gestützte Zusammenfassungen liefern sofortigen Kontext für Untersuchungen.
- MITRE ATT&CK-Mapping automatisiert Tagging und Benchmarking.
- SOC-Dashboards verfolgen KPIs und verkürzen die Reaktionszeiten.
- Der UI-basierte Regelersteller sorgt für eine schnelle Umsetzung der Sicherheitsmaßnahmen.
Vielen Dank, dass Sie eine Demo angefordert haben! Wir freuen uns darauf, Sie kennenzulernen und Ihnen mit einer Lösung zu helfen.
Bitte beachten Sie, dass für unseren Demo-Terminplaner Cookies in Ihrem Webbrowser aktiviert sein müssen. Wenn Cookies deaktiviert sind, wird der Terminplaner möglicherweise nicht richtig angezeigt.
Wir haben Ihre Anfrage erhalten haben. Unser Team wird sich bald mit Ihnen in Verbindung setzen, um einen Termin für eine Demo zu vereinbaren. Wenn Sie weitere Fragen haben, können Sie uns gerne kontaktieren.
Vielen Dank, dass Sie sich für Sumo Logic entschieden haben – wir freuen uns darauf, Ihnen die Leistungsfähigkeit unserer Plattform zu demonstrieren.
SIEM AUTOMATION
Verwandeln Sie Komplexität in Erkenntnisse
SIEM
Beschleunigen Sie die Untersuchung von Vorfällen durch automatische Zuordnung von Warnmeldungen und Korrelation von Bedrohungen mittels Log-Analyse.
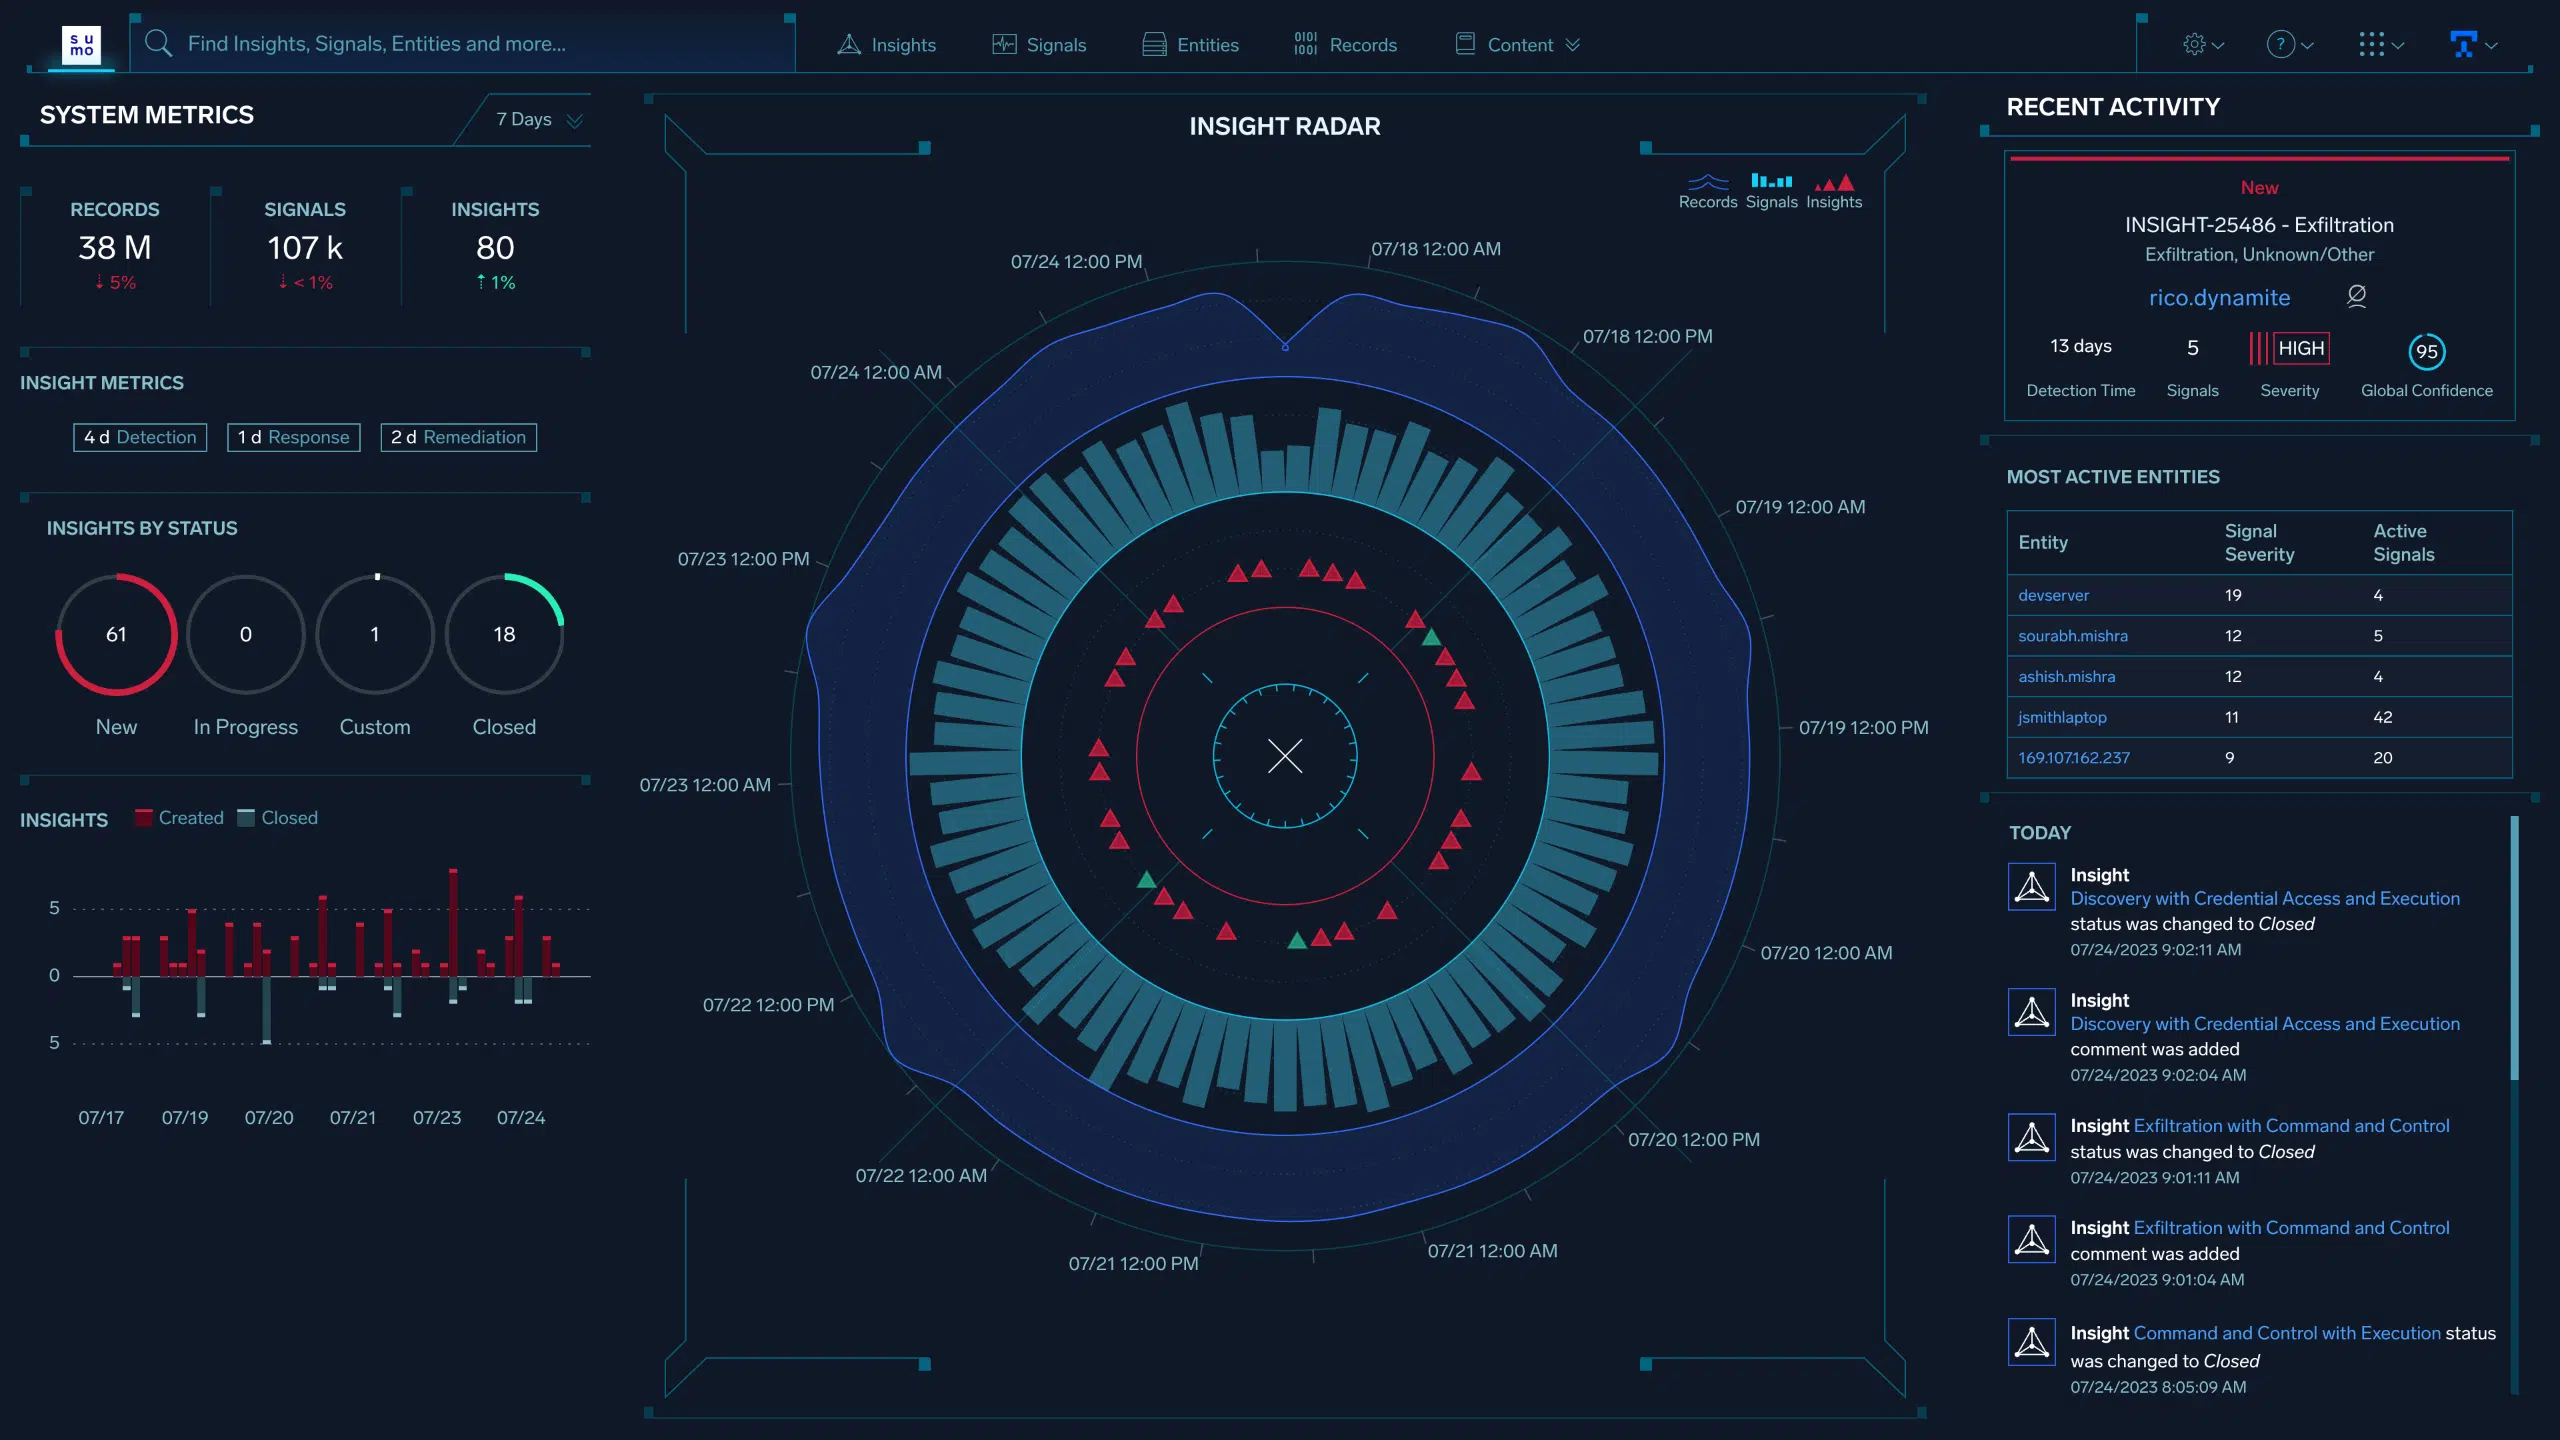
Logs for Security
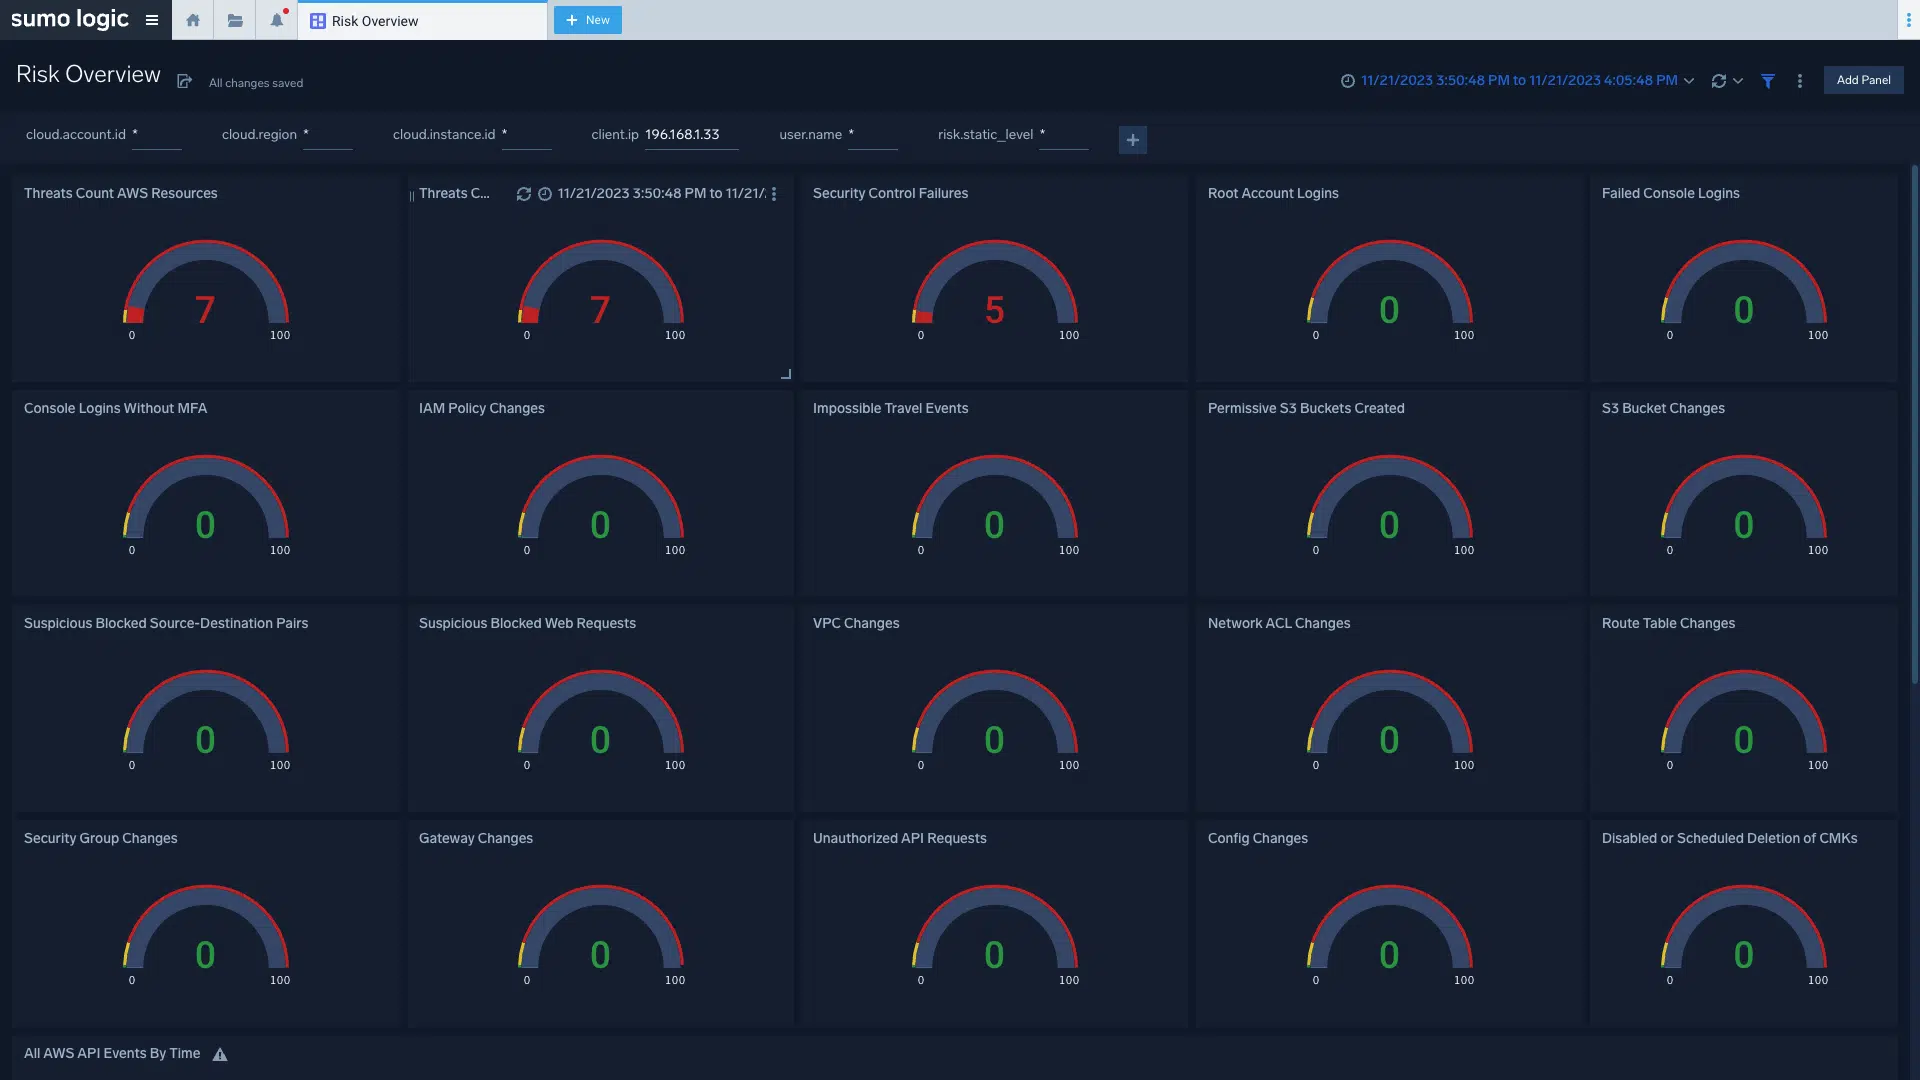
Reduzieren Sie das Rauschen

Sumo Logic Dojo AI
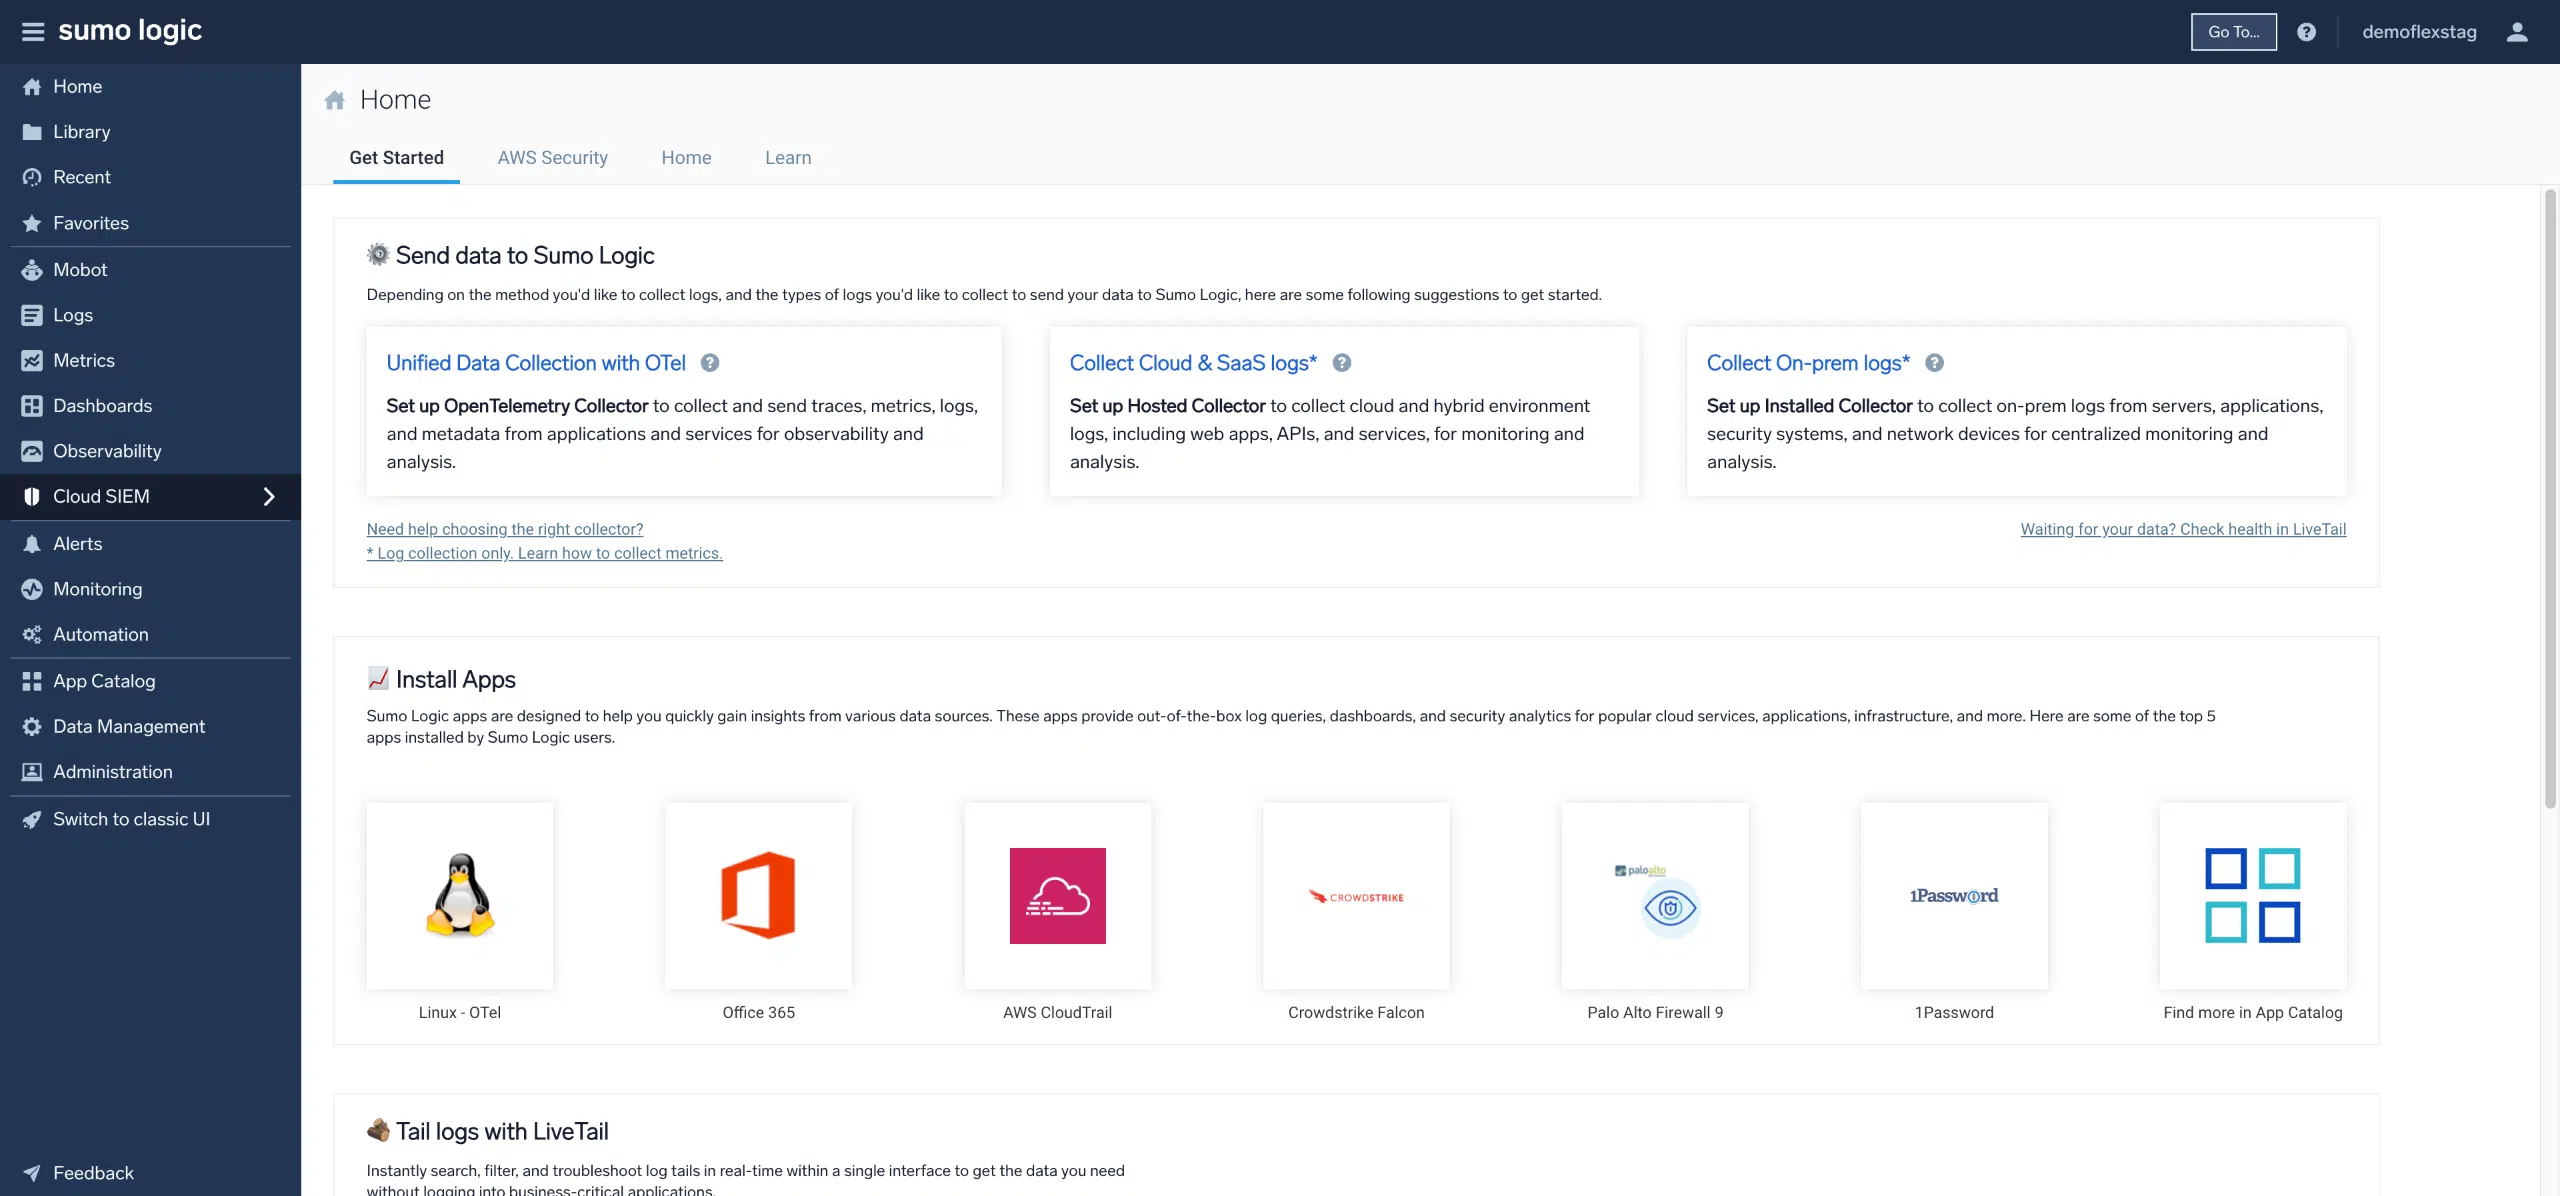
Signale und Erkenntnisse
Über 450
leistungsstarke
Integrationen
Sicherheit
durch Design





10.000
Clouds überwacht und gesichert
Verwendete Produkte
- Infrastruktur-Monitoring
- Erkennung, Untersuchung und Reaktion auf Bedrohungen
„Sumo Logic hilft uns proaktiv, einen Alarm zu verstehen, ob er wichtig ist oder nicht, und in manchen Fällen wird der Alarm automatisch beseitigt.“
Ryan Breed
Senior Security Engineer
30 Tage
vollständig eingearbeitet
Verwendete Produkte
- Plattform
- Cloud SIEM
„Ein Security Engineer braucht nur auf einen Link zu klicken, und schon hat er alles, was er braucht, an einem Ort. Dieser Grad an Integration und Einfachheit hilft uns, schneller und effektiver zu reagieren.“
Sajeeb Lohani
TISO
22%
Verkürzung der Reaktionszeit
30%
Zunahme der proaktiven Problemerkennung und -lösung
Verwendete Produkte
- Plattform
- Cloud SIEM
„Es ist schon eine Weile her, dass ich das letzte Mal mit einem Techn-Unternehmen zusammengearbeitet habe, und ich dachte: ‚Wow, diese Jungs wissen wirklich, was sie tun‘, und dass es mit Sumo Logic sehr, sehr einfach ist, zu arbeiten.“
Paul Dyson
Mitbegründer und CTO
700 GB
täglich erfasste und analysierte Daten
~1.040
jährlich eingesparte Stunden für die Behebung von Problemen
Verwendete Produkte
- Cloud SIEM
- Überwachung der Anwendungsleistung (APM)
- Audit und Compliance
- Protokolle für Troubleshooting und Monitoring
„Da Sumo Logic uns eine einheitliche, verlässliche Quelle für unsere Daten bietet, verlassen sich auch andere Stakeholder im Unternehmen auf die Berichterstattung der Lösung über unternehmensweite Metriken, um wertvolle geschäftsrelevante Erkenntnisse zu gewinnen und Entscheidungen zu treffen.“
Bruno Braga
SecOps Lead und Engineer
70 Tage → 14 Tage
Implementierungszeit
-30%
Reaktionszeiten auf Vorfälle
+20%
Produktivität
Verwendete Produkte
- Cloud SIEM
„Mit Sumo Logic konnten wir unsere Bereitstellungszeiten von 70 Tagen auf 14 Tage oder weniger reduzieren, was unseren Erfolg ausmacht. Die einfache Bereitstellung von Sumo Logic ist ein entscheidender Vorteil für unser Unternehmen. Wir können unsere Kunden schnell einbinden und schneller als je zuvor Mehrwert liefern.“
Ethan Deyo
Manager of Security Operations1
Zusätzliche Ressourcen

Warum Mambu zu Sumo Logic migriert ist
In diesem Vortrag erzählt Mambu, wie die Partnerschaft mit Sumo Logic dem Unternehmen zu mehr Transparenz, Compliance und Sicherheit verholfen hat.

Einblicke in SecOps 2025
Drei Viertel der Sicherheitsverantwortlichen brauchen etwas Neues im Bereich SIEM. Warum überdenken sie ihren Ansatz – und wonach suchen sie? Lesen Sie unseren Forschungsbericht, um den aktuellen und zukünftigen Status von SIEM zu erkunden.
Splunk vs. Sumo Logic
Der isolierte Ansatz von Splunk für Log-Analysen und SIEM verursacht höhere Bereitstellungskosten und mehr Komplexität. Mit Sumo Logic entfallen Überschreitungsgebühren und Sie können nahtlos skalieren.
Datadog vs. Sumo Logic
Datadog kann unstrukturierte Daten nicht bewältigen. Erfahren Sie, warum der einheitliche Ansatz von Sumo Logic für Logs und ein Cloud-natives SIEM den Unterschied machen.


FAQ
Haben Sie noch Fragen?
Sumo Logic SIEM ist Teil der Sumo Logic-Sicherheitsplattform, einer Cloud-nativen Multi-Use-Lösung, die von Logs angetrieben wird. Neben SIEM unterstützt die robuste Log-Analyse-Plattform von Sumo Logic Infrastructure Monitoring, Application Observability und Logs for Security zur Überwachung, Fehlersuche und Sicherung Ihrer Anwendungen.
Kunden wählen Sumo Logic SIEM für diese differenzierten Funktionen:
Eine integrierte Log-Analyse-Plattform – eine einzige integrierte Lösung für Entwickler, Sicherheit, Betrieb und Geschäftsbereiche.
Cloud-native, verteilte Architektur – skalierbare, mandantenfähige Plattform, die von Logs angetrieben wird und Ihre Daten nie verliert.
Mehrstufige Analysen und Credit-Lizenzierung – genießen Sie flexible Abonnements, die mit Ihren Daten skalieren, schneller als Ihr Budget.
Maschinelles Lernen und erweiterte Analysen – identifizieren, untersuchen und lösen Sie Probleme schneller mit maschinellem Lernen.
Sofort einsatzbereite Audit- und Compliance-Funktionen – Sie können die Einhaltung der umfassendsten Zertifizierungen und Bescheinigungen leicht nachweisen.
Sicherheit durch Design – Wir investieren jedes Jahr Millionen in Zertifizierungen, Bescheinigungen, Penetrationstests, Code-Reviews und bezahlte Bug-Bounty-Programme.
Suchen Sie nach einem Anbieter, der umfassende Funktionen zum Sicherheitsmonitoring, fortschrittliche Sicherheitsanalysen und Threat-Detection-Funktionen, ein Security Operations Center mit 24/7-Support, nahtlose Integration in Ihre bestehende Sicherheitsinfrastruktur, proaktive Threat-Hunting-Services und Incident-Response-Expertise bietet. Es ist von entscheidender Bedeutung, dass Sie sich für einen Managed-SIEM-Anbieter entscheiden, der den Sicherheitsanforderungen Ihres Unternehmens entspricht und potenzielle Bedrohungen wirksam abwehren kann.
KI kann riesige Datenmengen in Echtzeit analysieren, um Anomalien, verdächtige Aktivitäten und potenzielle Bedrohungen zu erkennen, die mit herkömmlichen Methoden möglicherweise unbemerkt bleiben. Mithilfe von Machine-Learning-Algorithmen kann KI dazu beitragen, die Überwachung zu automatisieren, Fehlalarme zu reduzieren und die Reaktionszeiten auf Sicherheitsvorfälle zu verbessern.
Alle in Sumo Logic aufgenommenen Daten werden von Anfang an sicher und konform verwaltet. Unsere Cloud-native Plattform nutzt AES-256-Verschlüsselung zum Schutz ruhender Daten und TLS für Daten in Transit, mit Sicherheitskontrollen auf jeder Anwendungsebene und einem Zero-Trust-Segmentierungsmodell.
Sumo Logic verfügt über mehrere Compliance-Zertifizierungen – einschließlich PCI-DSS- und HIPAA-Zertifizierungen, ISO 27001, FedRAMP Moderate Authorization und SOC 2 Type 2-Zertifizierung. Sumo Logic arbeitet auch direkt mit führenden Sicherheitsauditoren der Branche zusammen und bietet ein bezahltes Bug-Bounty-Programm mit HackerOne. Darüber hinaus verfügen wir über ein vollzeitiges, engagiertes Team, das kontinuierliche und laufende Softwareüberprüfungen sowie Penetrationstests durchführt, um die Daten unserer Kunden sicher zu halten. Speziell für Einzelhändler hilft Sumo Logic Ihnen, personenbezogene Daten zu identifizieren, die möglicherweise in Logs gespeichert sind, sowie Bedrohungen mit SIEM zu erkennen und darauf zu reagieren.
Ja. Sumo Logic konsolidiert Full-Stack Observability, Security Analytics, SIEM und SOAR in einer einheitlichen, Cloud-nativen Plattform und reduziert so Komplexität und Kosten.