Mehr als 2.500 Kunden weltweit vertrauen uns


CLOUD-NATIVES SIEM, DAS WEITER DENKT
Verwandeln Sie Komplexität in Erkenntnisse
Bauen Sie ein widerstandsfähiges und intelligentes SOC mit einem SIEM auf, das tatsächlich funktioniert.
AI SOC vs. White Box AI
Es gibt eine wachsende Zahl von „AI SOC“-Start-ups, die eine vollständige Automatisierung versprechen. Sie priorisieren Ihre Warnmeldungen, untersuchen Bedrohungen und führen sogar Ihre Playbooks aus. Drücken Sie einen Knopf, lassen Sie die Maschine den Rest erledigen und genießen Sie die Magie.

So bewerten Sie SIEM-Lösungen
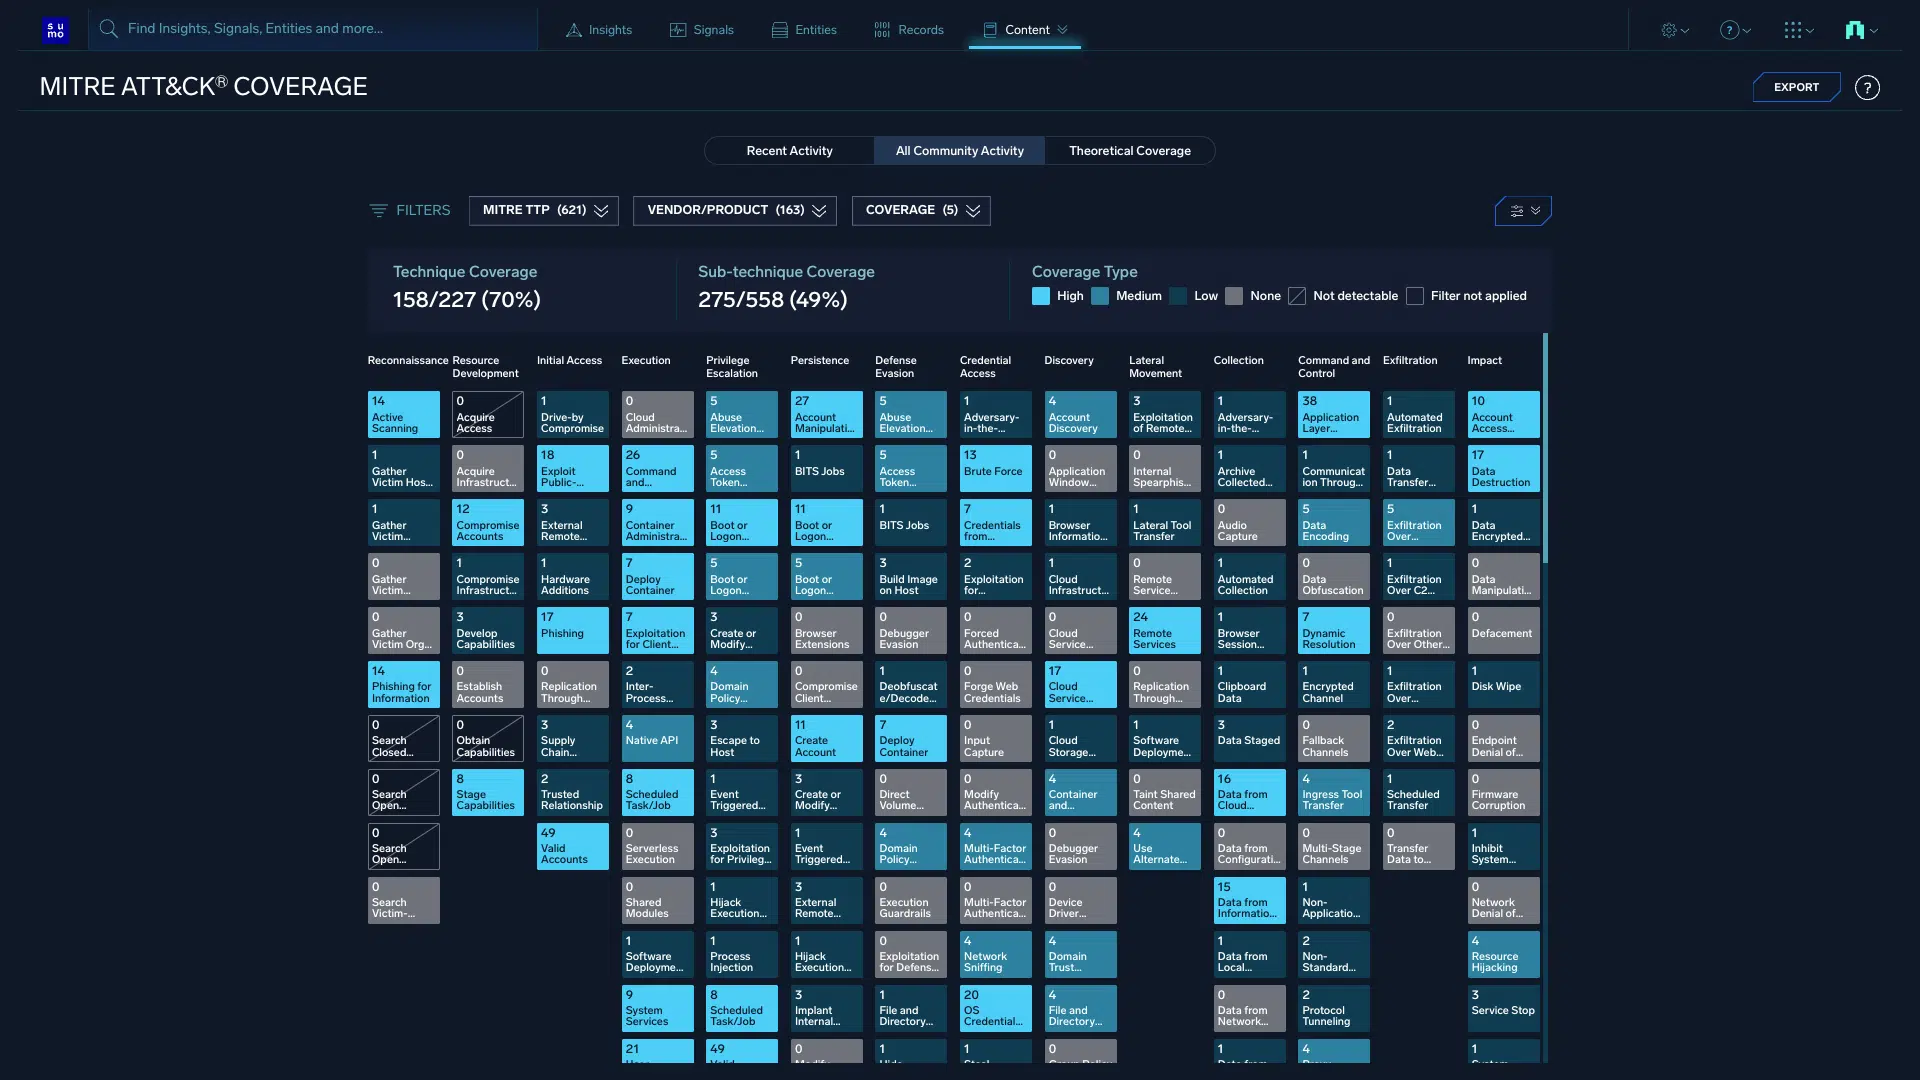
MITRE ATT&CK Coverage Explorer
Das Agenten-Kill-Chain-Framework
Wie Sie Cloud-Workloads absichern, ohne ein vollwertiges SOC aufzubauen
Echte Ergebnisse von Sumo Logic-Kunden
Jordan Andonov
Security Engineer
Maryna Veremenko
Engineering Manager
Youngjip Kim, EVP, Head of AI Team

Echte Ergebnisse von Sumo Logic-Kunden
Farnoosh Azadi
Director of Engineering
Michael Basil
Enterprise Systems Engineer, SRE

Youngjip Kim, EVP, Head of AI Team
Echte Ergebnisse von Sumo Logic-Kunden
Maryna Veremenko
Engineering Manager
Iwan Eising
Team Lead of Service Reliability Architecture

Kal Patel
VP, Platform Engineering
Echte Ergebnisse von Sumo Logic-Kunden
Raj Desikavinayagompillai
US Cloud Operations Lead

Sean Harley
EVP & CIO
Rick Jury
Lead, Tools and Automation

Echte Ergebnisse von Sumo Logic-Kunden
Rajay Rai
CIO
Alvin Lim
Head of Information Security
Mathias Faure
CTO, Standard Chartered
Echte Ergebnisse von Sumo Logic-Kunden
Youngjip Kim, EVP, Head of AI Team
Chaitanya Pallapothula, SVP, Omni-Channel Technology
Scott Ashlock
North America Security Operations Manager
Echte Ergebnisse von Sumo Logic-Kunden
Glenn Watt, CISO
Patrick Kolby
Chief Security Officer
Biju Samuel
VP, IT and Operations
Echte Ergebnisse von Sumo Logic-Kunden
Information Security, Operations Manager
Omar Koncobo
IT Director of e-commerce/Digital and Marketing Systems

Chaitanya Pallapothula, SVP, Omni-Channel Technology
Echte Ergebnisse von Sumo Logic-Kunden
Brandon Hewgill
Head of Information Security
Patrick Kolby
Chief Security Officer
Dan Jackson
Principal Architect

Echte Ergebnisse von Sumo Logic-Kunden
Hiroaki Kobayashi
Sr Engineer, Infrastructure

Kal Patel
VP, Platform Engineering
Junichiro Baba
Chief of Staff
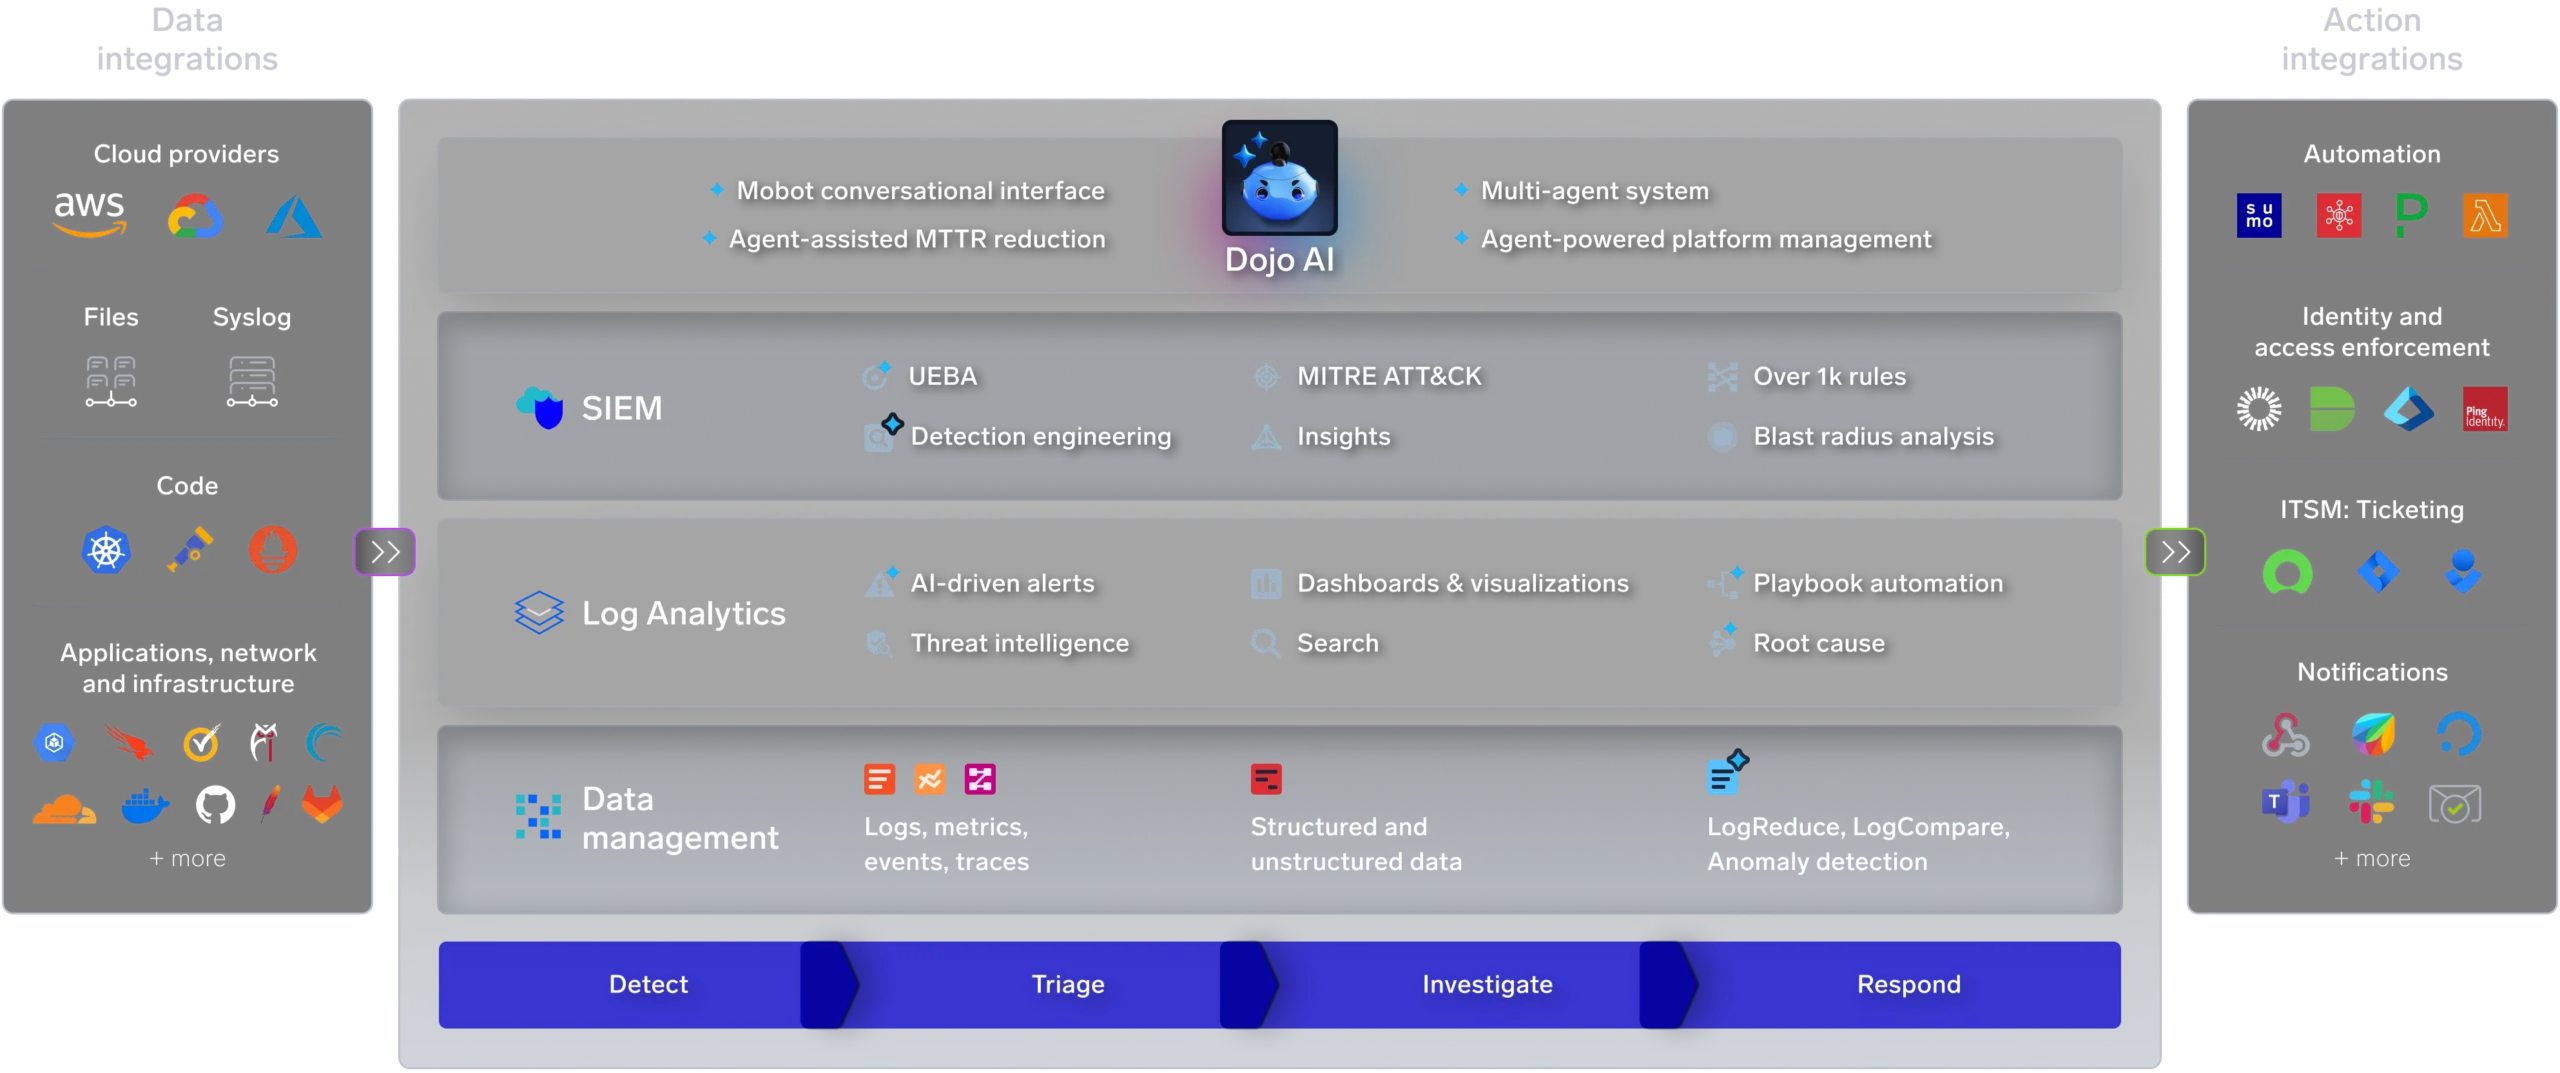
So funktioniert’s
Intelligente Betriebsplattform von Sumo Logic
Zusätzliche Ressourcen
Splunk vs. Sumo Logic
Der isolierte Ansatz von Splunk für Protokoll-Analytik und SIEM erhöht die Implementierungskosten und die Komplexität. Mit Sumo Logic vermeiden Sie horrende Kosten und skalieren nahtlos.
Datadog vs. Sumo Logic
Datadog kann nicht mit unstrukturierten Daten umgehen. Erfahren Sie, warum der einheitliche Ansatz von Sumo Logic für Protokolle und ein Cloud-natives SIEM den Unterschied ausmachen.

2026 Security Operations Insights
Sicherheit wird für Unternehmen immer komplexer. Anwendungsumgebungen verändern sich rasant, da DevOps-Teams die Geschwindigkeit erhöhen und die Datenmengen wachsen.
So bewerten Sie SIEM-Lösungen
Eine Skalierung sollte nicht zwangsläufig mehr „Störgeräusche“ und höhere Rechnungen bedeuten. Erfahren Sie, welche 5 entscheidenden Fragen sich jeder CISO vor dem nächsten Budgetzyklus stellen sollte.
Warum Sumo Logic?
Der Vorteil der Cloud SIEM-Technologie von Sumo Logic
Bauen Sie Ihr Security Operation Center (SOC) auf. Sparen Sie vier Stunden pro Untersuchung einer Sicherheitsbedrohung und reduzieren Sie gleichzeitig Fehlalarme um 90 %.

Automatisierte Insights
Gehen Sie über priorisierte Alarme hinaus. Beschleunigen Sie die Suche nach Bedrohungen mit verwertbaren Insights, die mit Benutzer- und Netzwerkkontext angereichert sind.

Cloud-native Architektur
Skalieren Sie nach Bedarf. Unser SIEM bietet mandantenfähige Skalierung und Elastizität, um SOC-Effizienz für Sicherheitsteams zu gewährleisten.

UEBA-Baselining
Lernen Sie das Benutzerverhalten schneller kennen, um Anomalien intelligenter zu erkennen und weniger Fehlalarme zu erhalten.

Anreicherung von Bedrohungsdaten
Bedrohungsdaten aus mehreren vertrauenswürdigen Quellen – einschließlich Ihrer eigenen kuratierten Feeds – kontextualisieren jeden Alarm, um die Untersuchung und Reaktion zu beschleunigen.

Detection-as-Code
Verwalten Sie Erkennungsregeln wie Software, die direkt mit GitHub synchronisiert ist.

Intelligentere Analyseerfahrung
Schaffen Sie eine einheitliche Erfahrung über Protokolle, Erkennungen und Automatisierungen hinweg.
FAQ
Haben Sie noch Fragen?
SIEM-Software vereint die Fähigkeiten von Security Information Management (SIM) und Security Event Management (SEM).
Die SIM-Technologie sammelt Informationen aus einem Protokoll, das aus verschiedenen Datentypen besteht. Im Gegensatz dazu werden bei SEM bestimmte Arten von Ereignissen genauer untersucht.
Mit beiden gemeinsam können Sie sicherheitsrelevante Daten aus automatisch generierten Computerprotokollen sammeln, überwachen und analysieren und gleichzeitig Computerprotokolldaten aus verschiedenen Quellen zentralisieren. Diese umfassende Sicherheitslösung ermöglicht einen formalisierten Prozess zur Reaktion auf Vorfälle.
Zu den typischen Funktionen eines SIEM-Software-Tools gehören:
- Sammeln, Analysieren und Präsentieren von sicherheitsrelevanten Daten
- Echtzeit-Analyse von Sicherheitswarnungen
- Protokollierung von Sicherheitsdaten und Erzeugung von Berichten
- Identitäts- und Zugriffsmanagement
- Log-Auditing und -Überprüfung
- Incident Response und SecOps
SIEM liefert hervorragende Ergebnisse bei der Reaktion auf Vorfälle und bei der Unternehmenssicherheit durch mehrere Schlüsselfunktionen, darunter:
Datensammlung – SIEM-Tools fassen Ereignis- und Systemprotokolle sowie Sicherheitsdaten aus verschiedenen Quellen und Anwendungen an einem Ort zusammen.
Korrelation – SIEM-Tools verwenden verschiedene Korrelationstechniken, um Daten mit gemeinsamen Attributen zu verknüpfen und helfen dabei, diese Daten in verwertbare Informationen für SecOps-Teams umzuwandeln.
Alarmierung – SIEM-Tools können so konfiguriert werden, dass sie SecOps oder IT-Teams automatisch alarmieren, wenn vordefinierte Signale oder Muster erkannt werden, die auf ein Sicherheitsereignis hinweisen könnten.
Datenspeicherung – SIEM-Tools sind so konzipiert, dass sie große Mengen an Protokolldaten speichern können. Sie stellen sicher, dass Sicherheitsteams die Daten im Laufe der Zeit korrelieren können und ermöglichen forensische Untersuchungen von Bedrohungen oder Cyberangriffen, die möglicherweise zunächst unentdeckt geblieben sind.
Parsing, Protokollnormalisierung und Kategorisierung – SIEM-Tools erleichtern Unternehmen die Analyse von Protokollen, die möglicherweise vor Wochen oder sogar Monaten erstellt wurden. Parsing, Protokollnormalisierung und Kategorisierung sind zusätzliche Funktionen von SIEM-Tools, welche die Durchsuchbarkeit von Protokollen verbessern und forensische Analysen ermöglichen, selbst wenn Millionen von Protokolleinträgen zu durchsuchen sind.
Zu den beliebten SIEM-Anwendungsfällen gehören:
Compliance – Optimieren Sie den Compliance-Prozess, um die Vorschriften bezüglich Datensicherheit und Datenschutz einzuhalten. Um beispielsweise den PCI DSS einzuhalten, den Datensicherheitsstandard für Händler, die Kreditkarteninformationen von ihren Kunden sammeln, überwacht SIEM den Netzwerkzugriff und die Transaktionsprotokolle innerhalb der Datenbank, um sicherzustellen, dass kein unbefugter Zugriff auf Kundendaten stattgefunden hat.
Reaktion auf Vorfälle – Erhöhen Sie die Effizienz und Zeitnähe der Reaktion auf Vorfälle. Wenn eine Sicherheitsverletzung entdeckt wird, können SecOps-Teams mithilfe von SIEM-Software schnell feststellen, wie der Angriff in die Sicherheitssysteme des Unternehmens eingedrungen ist und welche Hosts oder Anwendungen von der Verletzung betroffen waren. SIEM-Tools können sogar durch automatisierte Mechanismen auf diese Angriffe reagieren.
Schwachstellen-Management – Testen Sie Ihr Netzwerk und Ihre IT-Infrastruktur proaktiv, um mögliche Einfallstore für Cyberangriffe zu erkennen und zu beseitigen. SIEM-Software-Tools sind eine wichtige Datenquelle für die Entdeckung neuer Schwachstellen, zusammen mit Tests auf Netzwerkschwachstellen, Mitarbeitermeldungen und Herstellerankündigungen.
Bedrohungsdaten – Arbeiten Sie eng zusammen, um Ihre Anfälligkeit für Advanced Persistent Threats (APTs) und Zero-Day-Bedrohungen zu verringern. SIEM-Software-Tools bieten einen Rahmen für das Sammeln und Analysieren von Protokolldaten, die innerhalb Ihres Anwendungs-Stacks erzeugt werden. Mit UEBA können Sie Insider-Bedrohungen proaktiv aufdecken.
Sumo Logic SIEM ist Teil der Sumo Logic-Sicherheitsplattform, einer Cloud-nativen Multi-Use-Lösung, die von Logs angetrieben wird. Neben SIEM unterstützt die robuste Log-Analyse-Plattform von Sumo Logic Infrastructure Monitoring, Application Observability und Logs for Security zur Überwachung, Fehlersuche und Sicherung Ihrer Anwendungen.
Kunden wählen Sumo Logic SIEM für diese differenzierten Funktionen:
Eine integrierte Log-Analyse-Plattform – eine einzige integrierte Lösung für Entwickler, Sicherheit, Betrieb und Geschäftsbereiche.
Cloud-native, verteilte Architektur – skalierbare, mandantenfähige Plattform, die von Logs angetrieben wird und Ihre Daten nie verliert.
Mehrstufige Analysen und Credit-Lizenzierung – genießen Sie flexible Abonnements, die mit Ihren Daten skalieren, schneller als Ihr Budget.
Maschinelles Lernen und erweiterte Analysen – identifizieren, untersuchen und lösen Sie Probleme schneller mit maschinellem Lernen.
Sofort einsatzbereite Audit- und Compliance-Funktionen – Sie können die Einhaltung der umfassendsten Zertifizierungen und Bescheinigungen leicht nachweisen.
Sicherheit durch Design – Wir investieren jedes Jahr Millionen in Zertifizierungen, Bescheinigungen, Penetrationstests, Code-Reviews und bezahlte Bug-Bounty-Programme.
Seien Sie Bedrohungen einen Schritt voraus