


AWSの究極の可視性を備えたクラウドセキュリティ
リアルタイム監視、プロアクティブなアラート、AI駆動のインシデント対応で安全性を維持します。


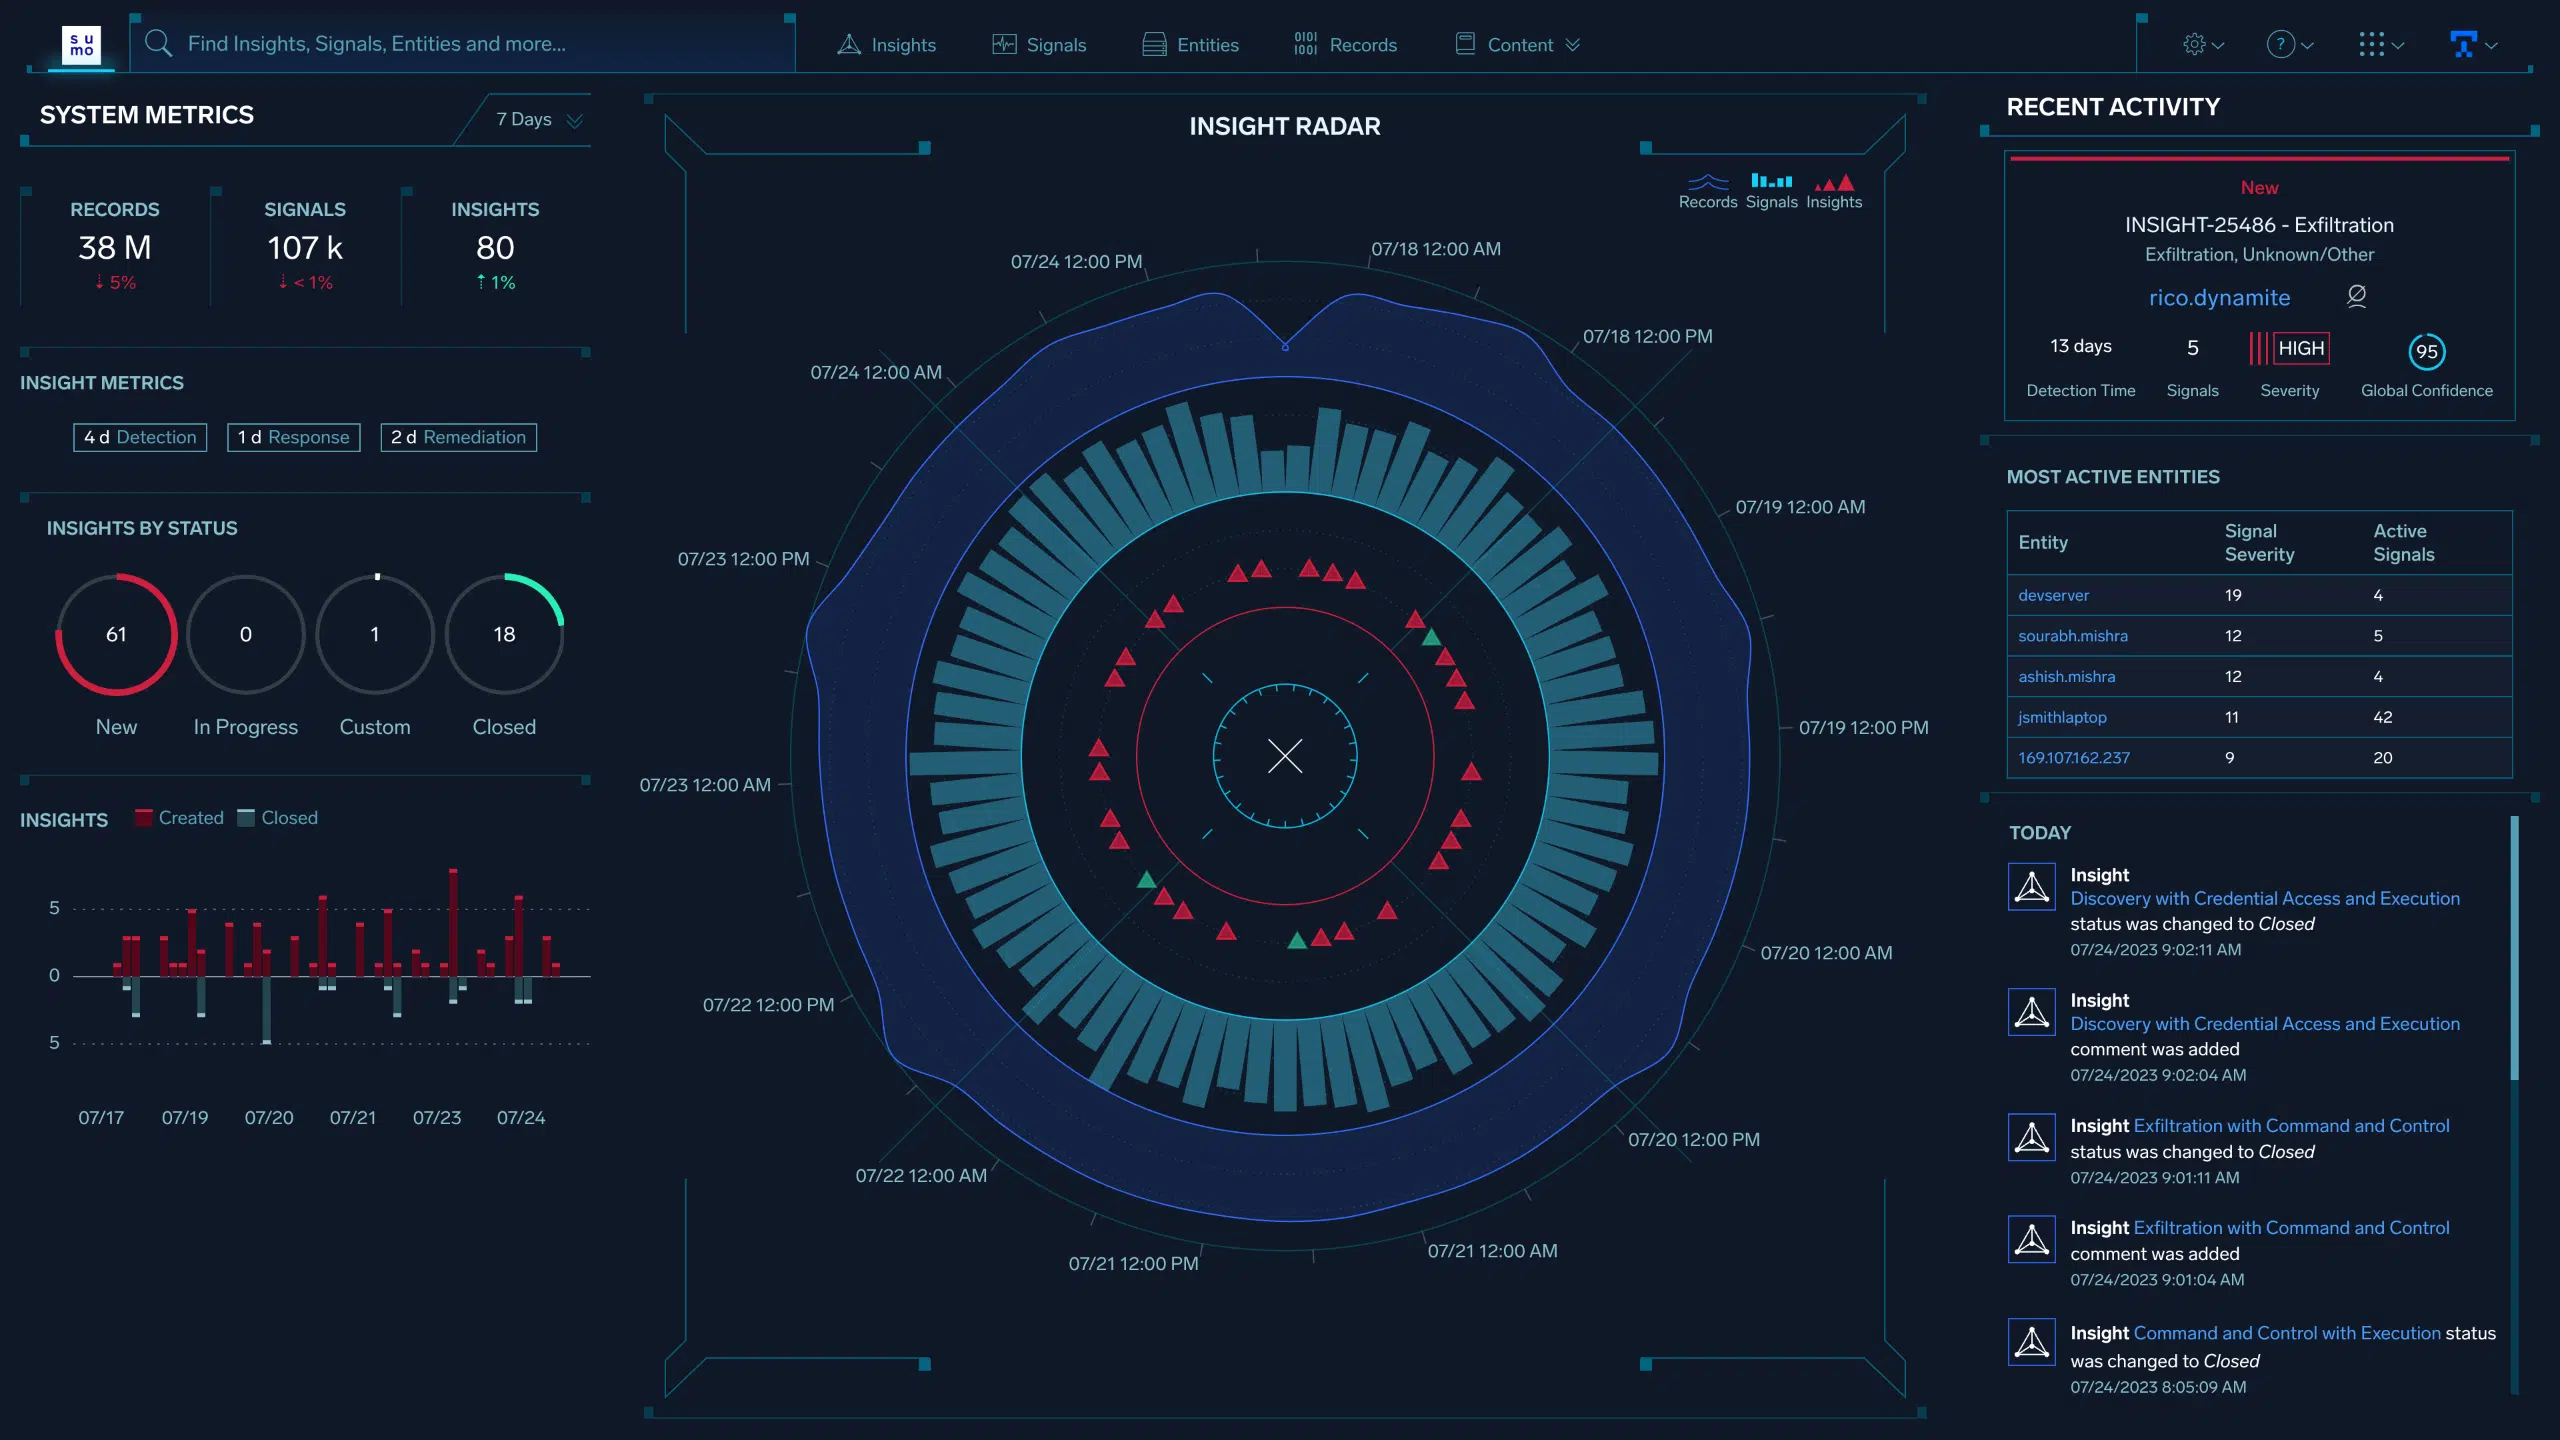
クラウドSIEM自動化
複雑さを洞察に変える
ウェビナー:セキュリティと信頼性
ノイズの軽減

シグナルと分析情報
セキュリティのためのログ
Sumo Logic Dojo AI
インテリジェントなセキュリティ運用とインシデント対応を実現するために構築されたマルチエージェントAIプラットフォームを発見してください。




10,000
のクラウドを監視および保護
使用した製品
- インフラモニタリング
- 脅威の検出、調査、対応.
「Sumo Logicは、アラートが重要かどうかを事前に判断し、場合によっては自動的にアラートを処理してくれます」
Ryan Breed氏
シニアセキュリティエンジニア
30日
オンボーディング完了
使用した製品
- プラットフォーム
- クラウドSIEM
「エンジニアがリンクをクリックするだけで、必要なものがすべて一箇所に揃います。そのレベルの統合とシンプルさで、より迅速かつ効果的に対応できます」
Sajeeb Lohani氏
TISO
22%
応答時間の改善
30%
積極的な問題の特定と解決の増加
使用した製品
- プラットフォーム
- クラウドSIEM
「テクノロジー企業と仕事をして『この会社は本当にプロだ』と感心したのは久しぶりです。Sumo Logicは実に協業しやすいですね」
Paul Dyson氏
共同創業者兼CTO
700 GB
のデータを日々取り込み、分析
約1,040
時間の節約(年間)トラブルシューティングの問題
使用した製品
- クラウドSIEM
- アプリケーションパフォーマンス監視(APM)
- 監査とコンプライアンス
- トラブルシューティングおよび監視用ログ
「Sumo Logicがデータに関する唯一の信頼できる情報源を提供することで、社内の他の関係者は、組織全体の指標を報告するこのソリューションに依存し、貴重なビジネスインサイトを得て意思決定に役立てています」
Bruno Braga氏
セキュリティオペレーションズ責任者兼エンジニア
70日 → 14日
デプロイに要する時間
-30%
インシデント対応時間
+20%
生産性
使用した製品
- クラウドSIEM
「Sumo Logicを導入したことで、デプロイ時間を70日から14日以下に短縮できました。これが当社の成功の原動力となっています。導入しやすいSumo Logicのおかげで、これまで以上に迅速に顧客をオンボーディングし、価値を提供できるようになり、当社のビジネスに画期的な変化をもたらしました」
Ethan Deyo氏
セキュリティ運用マネージャー
追加リソース
Splunk vs.Sumo Logic
ログ解析およびSIEMに対するSplunkのサイロ化されたアプローチは、導入コストと複雑さを増大させます。Sumo Logicを使用することで、バースト料金を排除し、シームレスに拡張できます。
Datadog vs.Sumo Logic
Datadogは非構造化データを処理できません。Sumo Logicのログ全体に対する統一されたアプローチとクラウドネイティブSIEMが他社製品と一線を画す理由をご覧ください。

2025年のセキュリティ運用インサイト
セキュリティリーダーの4分の3がSIEMに新しいアプローチを求めています。彼らはなぜアプローチを見直していて、何を求めているのでしょうか? SIEMの現状と将来について、オリジナルの調査レポートをお読みください。

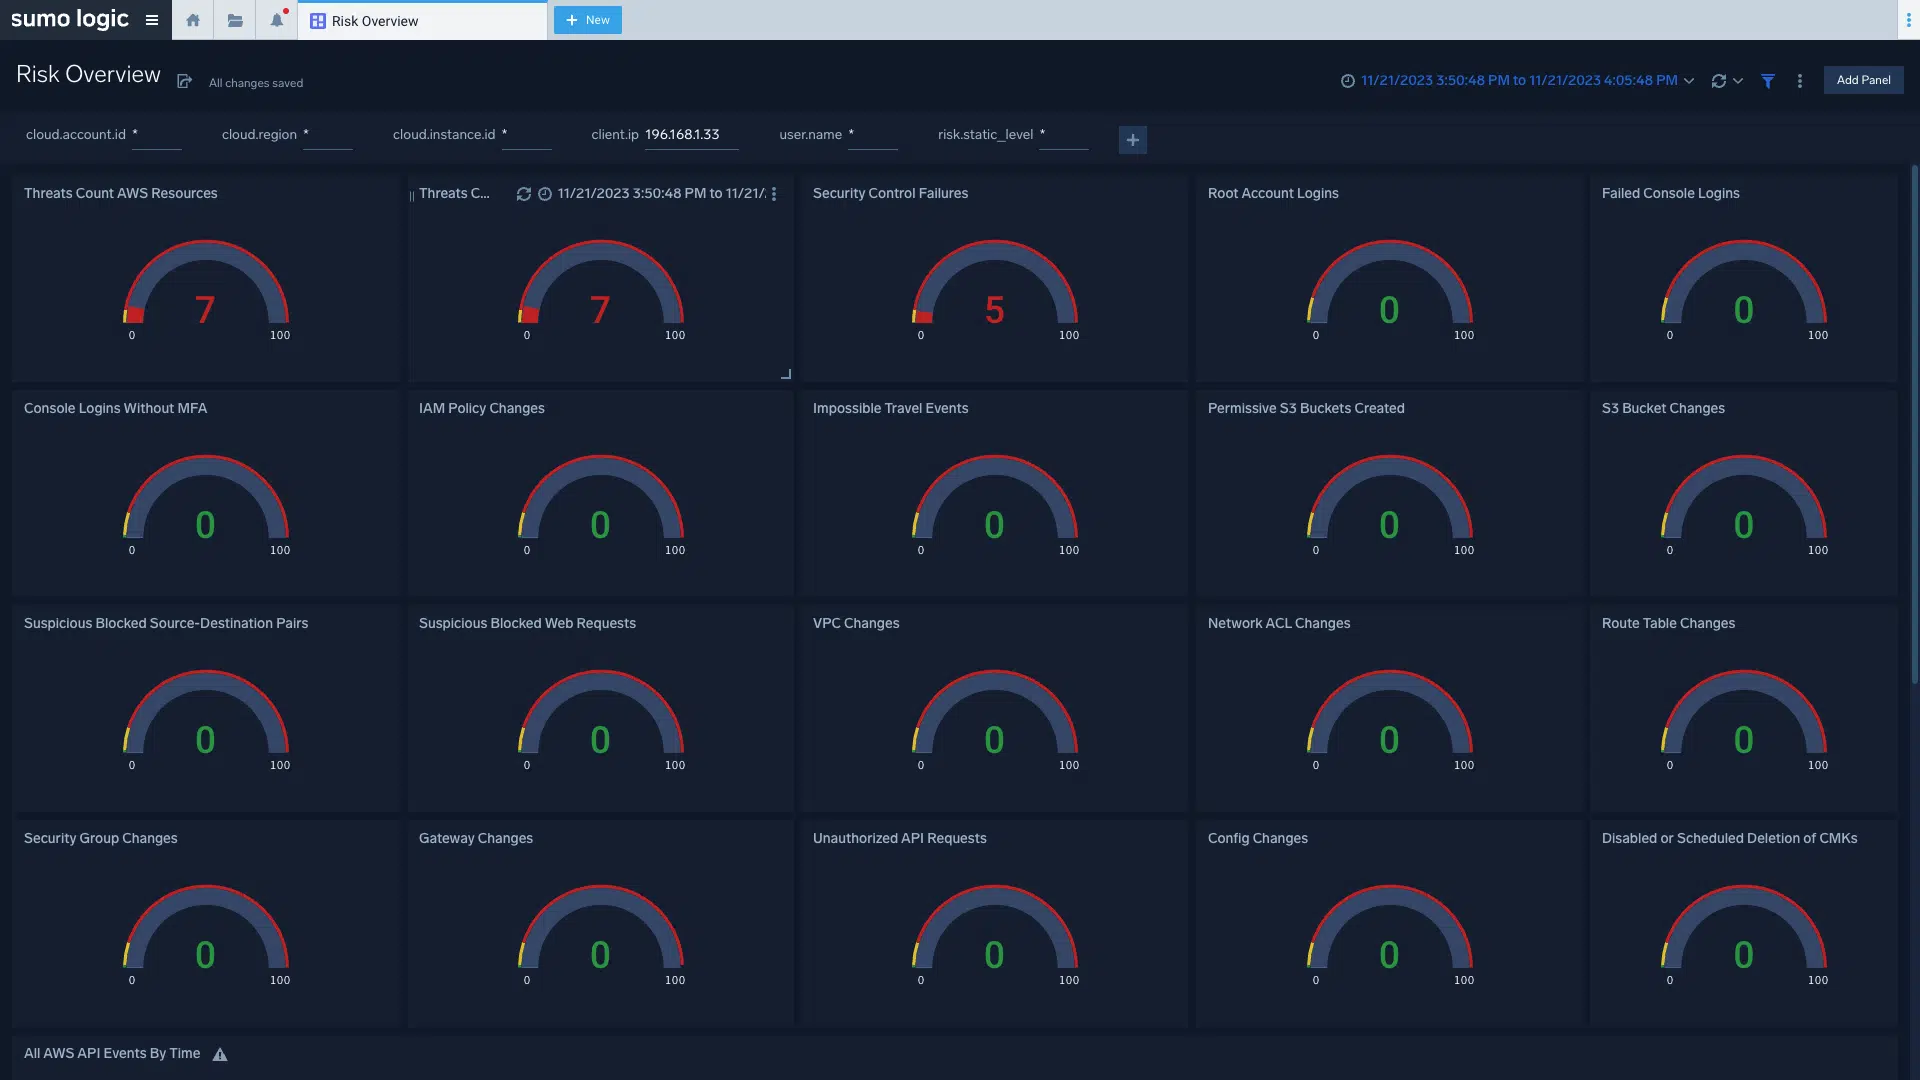
セキュリティを360度可視化
一般的な脆弱性や頻繁に見られる設定ミスは、クラウドインフラをサイバー犯罪者の格好の標的にします。Sumo LogicとAWSなら、数分で最高水準のクラウドネイティブセキュリティサービスと分析機能を簡単に導入できます。


FAQ
他にもご質問がありますか?
SIEMソフトウェアは、セキュリティ情報管理 (SIM) ツールとセキュリティイベント管理 (SEM) ツールの機能を統合したものです。
SIMテクノロジーは、さまざまなデータタイプで構成されるログから情報を収集します。対照的に、SEMは特定の種類のイベントをより詳しく調べます。
複数のソースから収集されるコンピューターログデータを一元化しながら、自動生成されたコンピューターログからセキュリティ関連のデータを収集、監視、分析することができます。この包括的なセキュリティ ソリューションにより、正式なインシデント対応プロセスが可能になります。
SIEMソフトウェアツールの代表的な機能は以下のとおりです。
- セキュリティ関連データの収集、分析、および提示
- セキュリティアラートのリアルタイム分析
- セキュリティデータのロギングとレポートの生成
- アイデンティティおよびアクセス管理
- ログ監査とレビュー
- インシデント対応とセキュリティ運用
SIEM は、以下を含む主要な機能を通じて、優れたインシデント対応とエンタープライズセキュリティの成果を実現します:
データ収集 – SIEM ツールは、さまざまなソースやアプリケーションからのイベントログやシステムログ、セキュリティデータを 1 か所に集約します。
相互関連付け – SIEM ツールは、共通属性を持つデータ断片を結び付ける多様な相互関連付けテクノロジーを活用し、そのデータを SecOps チームが活用可能な情報へと変換するのをサポートします。
アラート – SIEM ツールは、セキュリティイベントを示す可能性のある事前定義済みのシグナルやパターンが検出された場合に、SecOps チームや IT チームに自動的にアラートを発するように構成できます。
データの保持 – SIEM ツールは大量のログデータを保存するように設計されているため、セキュリティチームは一定期間のデータを相互に関連付けることができ、当初検出されなかった可能性のある脅威やサイバー攻撃についてフォレンジック調査を行うことができます。
解析、ログの正規化と分類 – SIEM ツールは、数週間あるいは数か月前に生成された可能性のあるログの解析を容易にします。解析、ログの正規化、分類は、SIEM ツールの追加機能であり、ログの検索性を高め、数百万件ものログエントリを精査する場合でもフォレンジック分析を可能にします。
SIEM の代表的なユースケースを以下に紹介します:
コンプライアンス – データセキュリティおよびプライバシーコンプライアンス規制を満たすため、コンプライアンスプロセスを合理化。例えば、顧客からクレジットカード情報を収集する加盟店向けのデータセキュリティ基準であるPCI DSSに準拠するため、SIEMはネットワークアクセスとデータベース内のトランザクションログを監視し、顧客データへの不正アクセスがないことを確認します。
インシデント対応 – インシデント対応活動の効率性と迅速性を向上。侵害が検出された場合、SecOpsチームはSIEMソフトウェアを使用して、攻撃が企業セキュリティシステムをどのように突破したか、また侵害の影響を受けたホストやアプリケーションを迅速に特定できます。SIEMツールは自動化されたメカニズムを通じて、こうした攻撃に対処することさえ可能です。
脆弱性管理 – ネットワークとITインフラを積極的にテストし、サイバー攻撃の侵入経路を検知・対処。SIEMソフトウェアツールは、ネットワーク脆弱性テスト、スタッフ報告、ベンダー発表と並んで、新たな脆弱性を発見するための重要なデータソースなのです。
脅威インテリジェンス – 高度な持続的脅威(APT)やゼロデイ脅威に対する脆弱性を低減するため、緊密に連携。SIEMソフトウェアツールは、アプリケーションスタック内で生成されるログデータを収集・分析するためのフレームワークを提供します。UEBA を活用すれば、内部脅威をプロアクティブに発見できます。
Sumo Logic SIEMは、Sumo Logicセキュリティプラットフォームの一部であり、ログを活用したクラウドネイティブなマルチユース型ソリューションです。SIEMに加えて、Sumo Logicの堅牢なログ分析プラットフォームは、インフラストラクチャ監視、アプリケーションオブザーバビリティ、セキュリティ用ログをサポートし、アプリの監視、トラブルシューティング、セキュリティ確保を実現します。
お客様がSumo Logic SIEMを選ぶ理由は、以下の差別化された機能にあります。
統合されたログ分析プラットフォーム – 開発、セキュリティ、運用、基幹業務チーム向けの単一統合ソリューション。
クラウドネイティブな分散アーキテクチャ – ログを活用したスケーラブルなマルチテナントプラットフォームで、データの損失は一切ありません。
階層化されたアナリティクスとクレジットライセンス – データ増加に予算の増加が追いつかない場合でも、スケーリング可能な柔軟なサブスクリプションをお楽しみいただけます。
機械学習と高度なアナリティクス – 機械学習を活用して、問題をより迅速に特定、調査、解決します。
すぐに使える監査とコンプライアンス – 最も広範な認証と証明に対するコンプライアンスを簡単に実証できます。
セキュリティバイデザイン – 当社は認証、証明、ペネトレーションテスト、コードレビュー、有償バグバウンティプログラムに毎年数百万ドルを投資しています。
数分で可視化
今すぐSumo Logicを試して、AWSのトラブルシューティングを加速させましょう。
