

Intelligent SecOps for the AI era
Turn raw logs into security intelligence with
 DojoAI
Stop jumping between tools. Unify your security logs in our AI-powered platform to detect, investigate, and respond to threats faster.
- 89% faster time-to-triage
- 64% lower MTTR on incidents
- 25hrs back per analyst / week
デモをお申し込みいただきありがとうございます。お目にかかり、解決策をご提案できることを楽しみにしております。
なお、当社のデモスケジューラをご利用いただくには、お使いのウェブブラウザでCookieが有効になっている必要がありますのでご注意ください。Cookieが無効になっていると、スケジューラが正しく表示されないことがあります。
ご要望を承りました。当社の担当者がすぐにご連絡し、デモの日程を調整させていただきます。ご不明な点がございましたら、こちらまでお気軽にお問い合わせください。 お問い合わせ.
Sumo Logicをお選びいただきありがとうございます。その機能をご案内できることを楽しみにしております。
 ‘;
h1.before(wrap);
}
});
SIEM AUTOMATION
複雑さをインサイトに変える
SIEMソリューションの評価方法
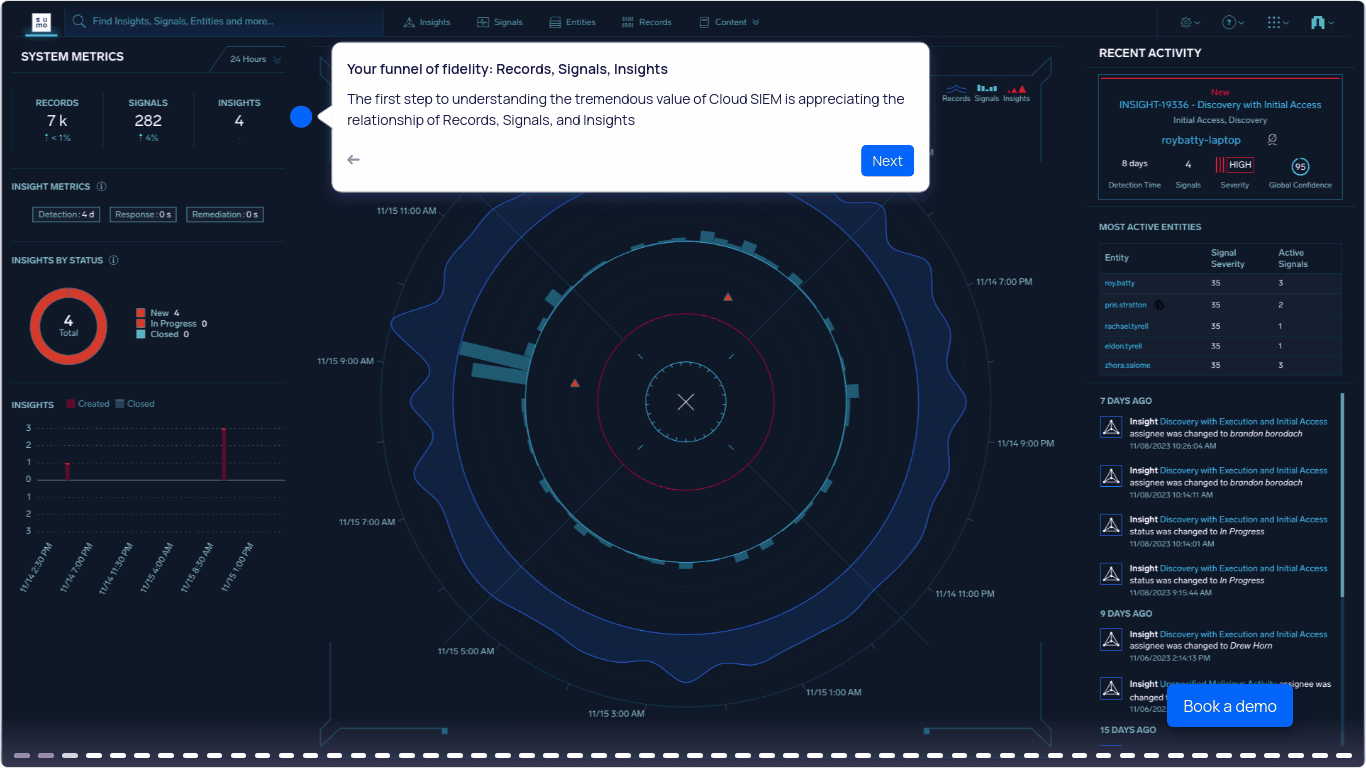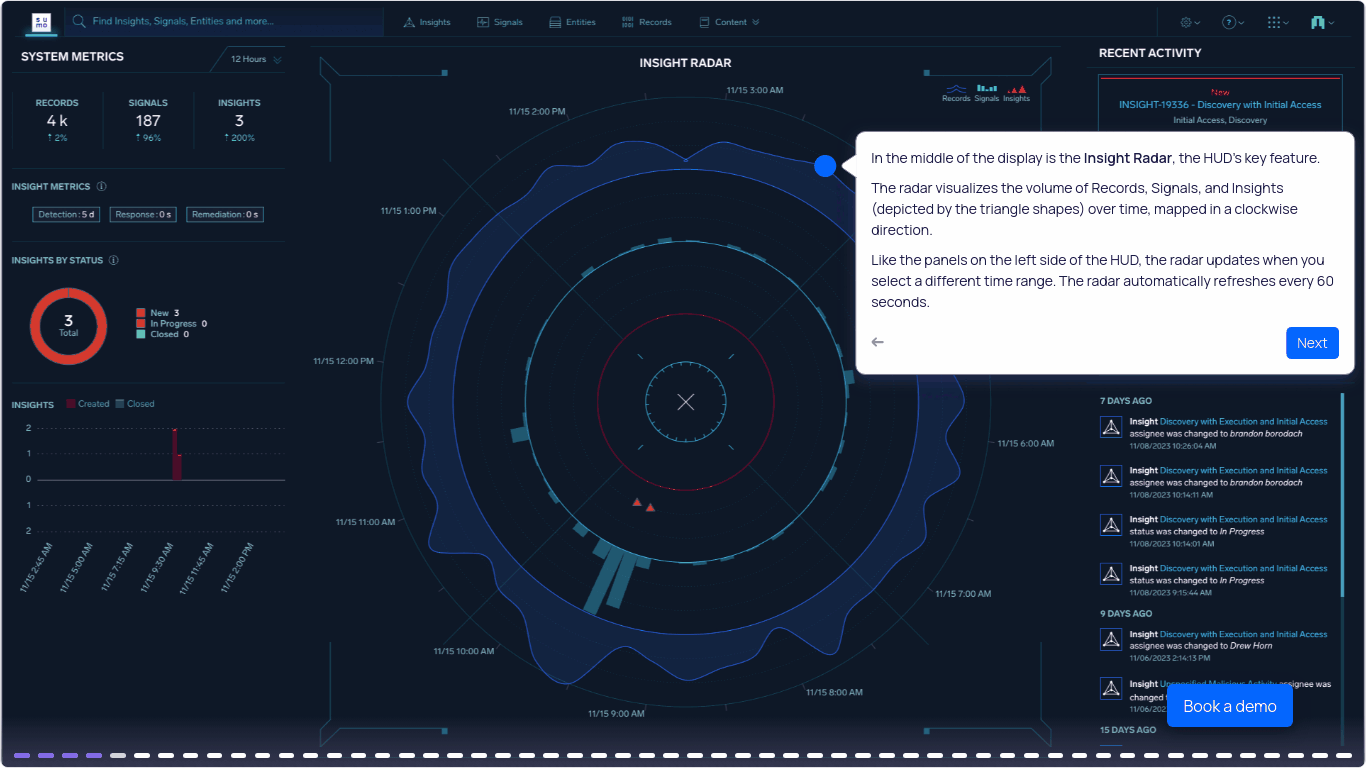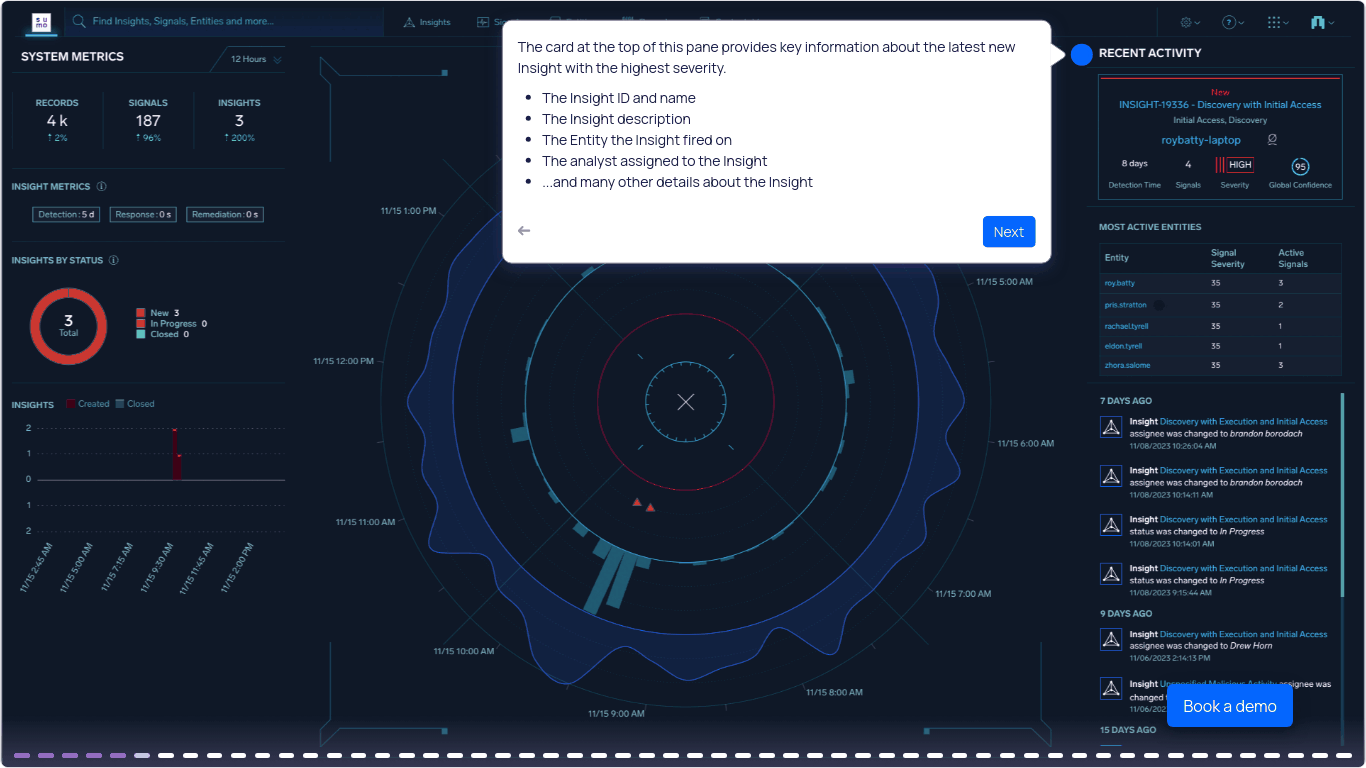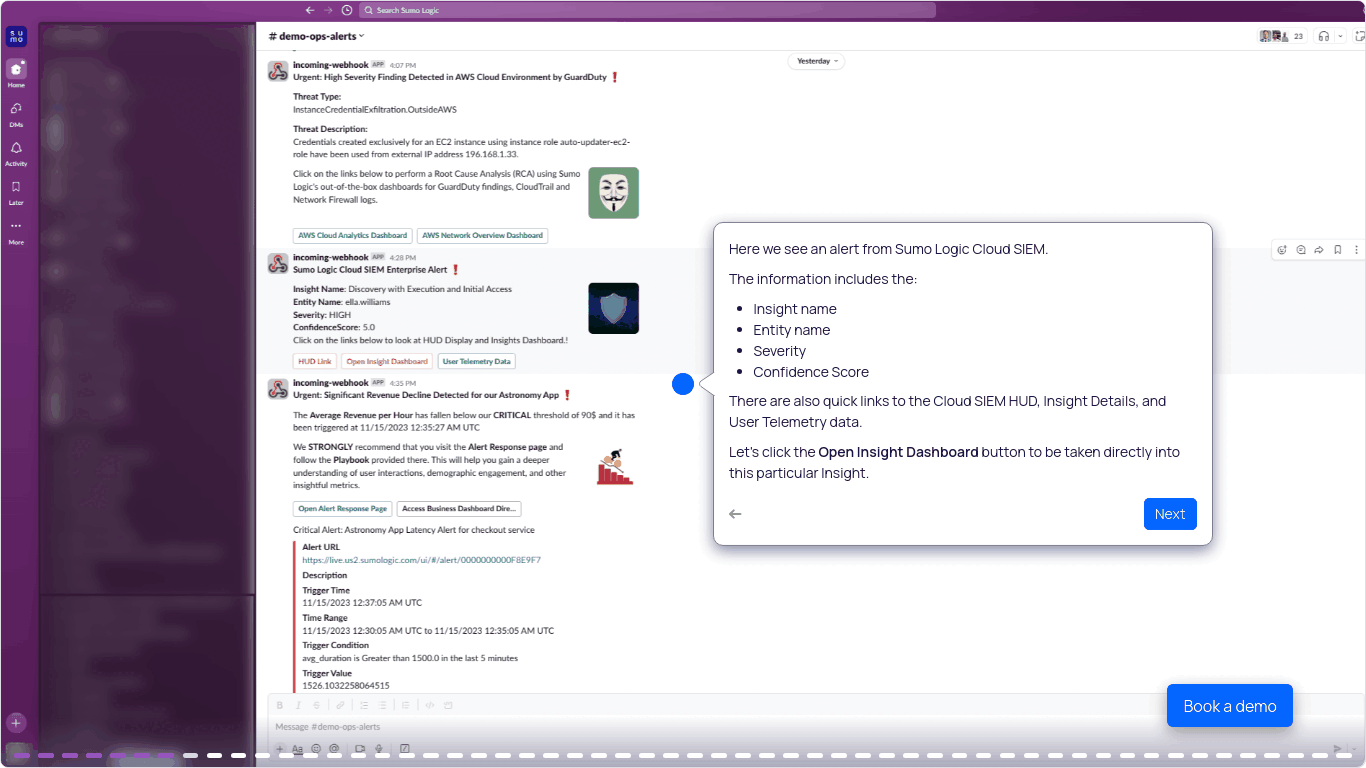
AI SOCの解説

エージェントキルチェーンフレームワーク

セキュリティのためのログ

What DojoAI is already doing for SOC teams
End-to-end
100%
of tier-1 alerts triaged by DojoAI
Time to verdict
89%
reduction in median time-to-triage
Faster MTTR
64%
reduction in MTTR on incidents
Time savings
25 hrs/week
returned to each analyst
Sumo Logic DojoAI
インテリジェントなセキュリティ運用とインシデント対応を実現するために構築されたマルチエージェントAIプラットフォームを発見してください。
Sumo Logicのお客様が実感した確かな成果
Youngjip Kim, EVP, Head of AI Team

Michael Basil
Enterprise Systems Engineer, SRE

Mathias Faure
CTO, Standard Chartered
Sumo Logicのお客様が実感した確かな成果
Farnoosh Azadi
Director of Engineering
Michael Basil
Enterprise Systems Engineer, SRE
Youngjip Kim, EVP, Head of AI Team
Sumo Logicのお客様が実感した確かな成果
Maryna Veremenko
Engineering Manager
Iwan Eising
Team Lead of Service Reliability Architecture

Kal Patel
VP, Platform Engineering
Sumo Logicのお客様が実感した確かな成果
Raj Desikavinayagompillai
US Cloud Operations Lead

Sean Harley
EVP & CIO
Rick Jury
Lead, Tools and Automation

Sumo Logicのお客様が実感した確かな成果
Rajay Rai
CIO
Alvin Lim
Head of Information Security
Mathias Faure
CTO, Standard Chartered
Sumo Logicのお客様が実感した確かな成果
Youngjip Kim, EVP, Head of AI Team
Chaitanya Pallapothula, SVP, Omni-Channel Technology
Scott Ashlock
North America Security Operations Manager
Sumo Logicのお客様が実感した確かな成果
Glenn Watt, CISO
Patrick Kolby
Chief Security Officer
Biju Samuel
VP, IT and Operations
Sumo Logicのお客様が実感した確かな成果
Information Security, Operations Manager
Omar Koncobo
IT Director of e-commerce/Digital and Marketing Systems

Chaitanya Pallapothula, SVP, Omni-Channel Technology
Sumo Logicのお客様が実感した確かな成果
Brandon Hewgill
Head of Information Security
Patrick Kolby
Chief Security Officer
Dan Jackson
Principal Architect

Sumo Logicのお客様が実感した確かな成果
Hiroaki Kobayashi
Sr Engineer, Infrastructure

Kal Patel
VP, Platform Engineering
Junichiro Baba
Chief of Staff
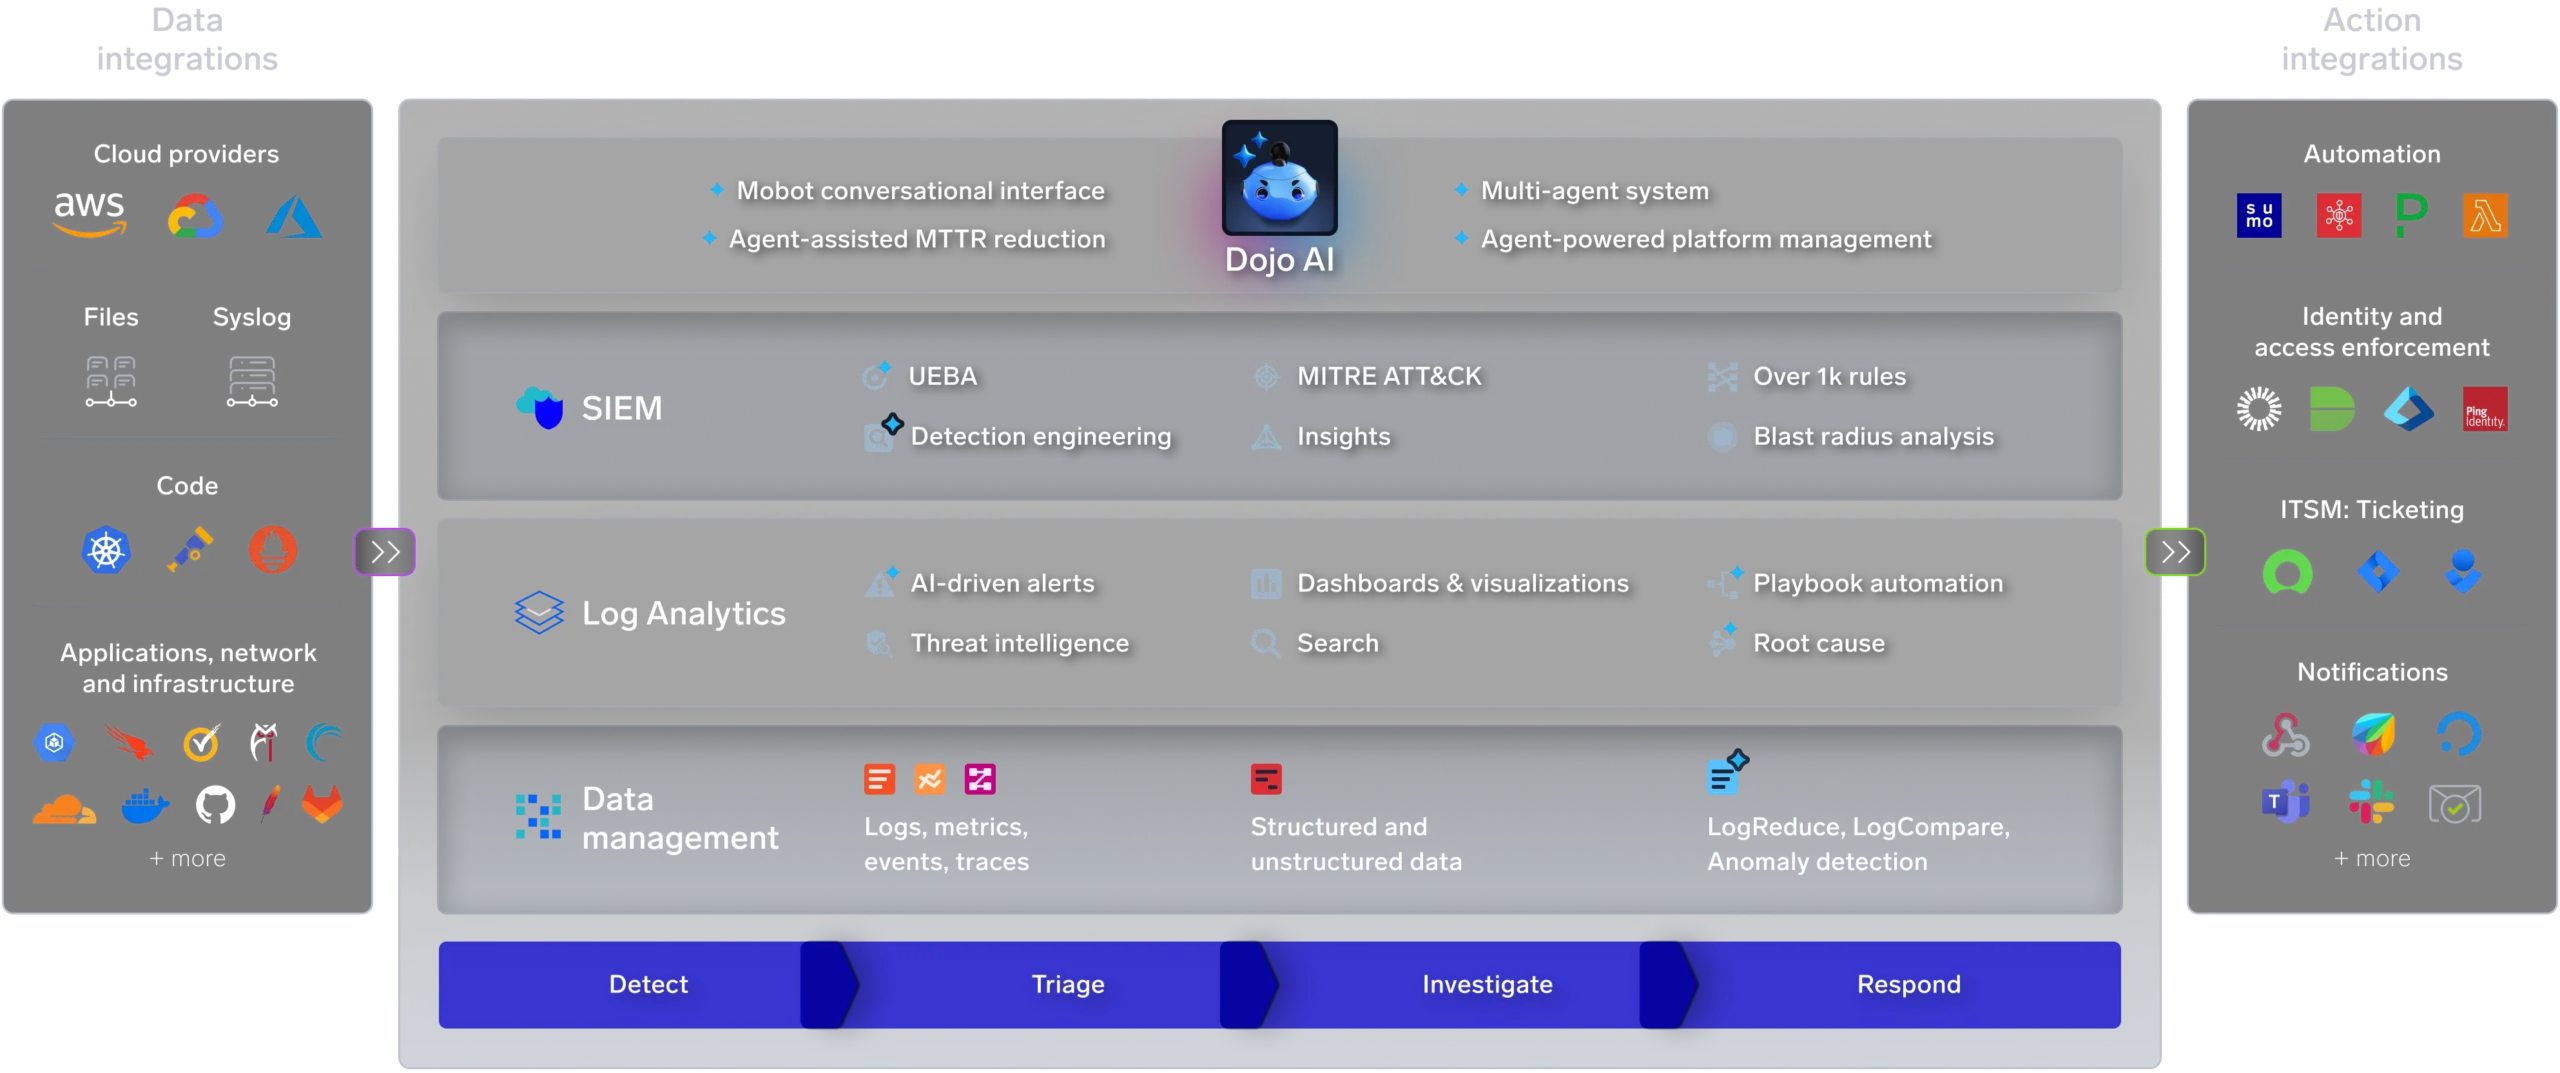
その仕組み
Sumo Logic インテリジェント運用プラットフォーム
AWSリージョンの可用性
Sumo Logicは、規制順守のために国内でのデータプライバシー、セキュリティ、主権、データレジデンシーを必要とする企業に対し、インテリジェント・オペレーション・プラットフォームを提供します。
セキュア・バイ・デザイン


追加リソース
SplunkとSumo Logicの比較
ログ解析およびSIEMに対するSplunkのサイロ化されたアプローチは、導入コストと複雑さを増大させます。Sumo Logicを使用することで、バースト料金を排除し、シームレスに拡張できます。
DatadogとSumo Logicの比較
Datadogは非構造化データを処理できません。Sumo Logicのログ全体に対する統一されたアプローチとクラウドネイティブSIEMが、他社製品と一線を画す理由をご覧ください。

2026年のセキュリティ運用インサイト
企業にとってセキュリティは、ますます複雑化する一方です。DevOpsチームが開発スピードを加速させ、データ量が増大するにつれ、アプリケーション環境は急速に変化しています。
SIEMソリューションの評価方法
スケーリング(拡張)が、「ノイズ」の増加やコストの増大を意味してはなりません。次の予算策定サイクルを迎える前に、すべてのCISOが検討すべき「5つの重要な問い」をご確認ください。
FAQ
他にもご質問がありますか?
SIEMソフトウェアは、セキュリティ情報管理 (SIM) ツールとセキュリティイベント管理 (SEM) ツールの機能を統合したものです。
SIMテクノロジーは、さまざまなデータタイプで構成されるログから情報を収集します。対照的に、SEMは特定の種類のイベントをより詳しく調べます。
複数のソースから収集されるコンピューターログデータを一元化しながら、自動生成されたコンピューターログからセキュリティ関連のデータを収集、監視、分析することができます。この包括的なセキュリティ ソリューションにより、正式なインシデント対応プロセスが可能になります。
SIEMソフトウェアツールの代表的な機能は以下のとおりです。
- セキュリティ関連データの収集、分析、および提示
- セキュリティアラートのリアルタイム分析
- セキュリティデータのロギングとレポートの生成
- アイデンティティおよびアクセス管理
- ログ監査とレビュー
- インシデント対応とセキュリティ運用
SIEM は、以下を含む主要な機能を通じて、優れたインシデント対応とエンタープライズセキュリティの成果を実現します:
データ収集 – SIEM ツールは、さまざまなソースやアプリケーションからのイベントログやシステムログ、セキュリティデータを 1 か所に集約します。
相互関連付け – SIEM ツールは、共通属性を持つデータ断片を結び付ける多様な相互関連付けテクノロジーを活用し、そのデータを SecOps チームが活用可能な情報へと変換するのをサポートします。
アラート – SIEM ツールは、セキュリティイベントを示す可能性のある事前定義済みのシグナルやパターンが検出された場合に、SecOps チームや IT チームに自動的にアラートを発するように構成できます。
データの保持 – SIEM ツールは大量のログデータを保存するように設計されているため、セキュリティチームは一定期間のデータを相互に関連付けることができ、当初検出されなかった可能性のある脅威やサイバー攻撃についてフォレンジック調査を行うことができます。
解析、ログの正規化と分類 – SIEM ツールは、数週間あるいは数か月前に生成された可能性のあるログの解析を容易にします。解析、ログの正規化、分類は、SIEM ツールの追加機能であり、ログの検索性を高め、数百万件ものログエントリを精査する場合でもフォレンジック分析を可能にします。
SIEM の代表的なユースケースを以下に紹介します:
コンプライアンス – データセキュリティおよびプライバシーコンプライアンス規制を満たすため、コンプライアンスプロセスを合理化。例えば、顧客からクレジットカード情報を収集する加盟店向けのデータセキュリティ基準であるPCI DSSに準拠するため、SIEMはネットワークアクセスとデータベース内のトランザクションログを監視し、顧客データへの不正アクセスがないことを確認します。
インシデント対応 – インシデント対応活動の効率性と迅速性を向上。侵害が検出された場合、SecOpsチームはSIEMソフトウェアを使用して、攻撃が企業セキュリティシステムをどのように突破したか、また侵害の影響を受けたホストやアプリケーションを迅速に特定できます。SIEMツールは自動化されたメカニズムを通じて、こうした攻撃に対処することさえ可能です。
脆弱性管理 – ネットワークとITインフラを積極的にテストし、サイバー攻撃の侵入経路を検知・対処。SIEMソフトウェアツールは、ネットワーク脆弱性テスト、スタッフ報告、ベンダー発表と並んで、新たな脆弱性を発見するための重要なデータソースなのです。
脅威インテリジェンス – 高度な持続的脅威(APT)やゼロデイ脅威に対する脆弱性を低減するため、緊密に連携。SIEMソフトウェアツールは、アプリケーションスタック内で生成されるログデータを収集・分析するためのフレームワークを提供します。UEBA を活用すれば、内部脅威をプロアクティブに発見できます。
Sumo Logic SIEMは、Sumo Logicセキュリティプラットフォームの一部であり、ログを活用したクラウドネイティブなマルチユース型ソリューションです。SIEMに加えて、Sumo Logicの堅牢なログ分析プラットフォームは、インフラストラクチャ監視、アプリケーションオブザーバビリティ、セキュリティ用ログをサポートし、アプリの監視、トラブルシューティング、セキュリティ確保を実現します。
お客様がSumo Logic SIEMを選ぶ理由は、以下の差別化された機能にあります。
統合されたログ分析プラットフォーム – 開発、セキュリティ、運用、基幹業務チーム向けの単一統合ソリューション。
クラウドネイティブな分散アーキテクチャ – ログを活用したスケーラブルなマルチテナントプラットフォームで、データの損失は一切ありません。
階層化されたアナリティクスとクレジットライセンス – データ増加に予算の増加が追いつかない場合でも、スケーリング可能な柔軟なサブスクリプションをお楽しみいただけます。
機械学習と高度なアナリティクス – 機械学習を活用して、問題をより迅速に特定、調査、解決します。
すぐに使える監査とコンプライアンス – 最も広範な認証と証明に対するコンプライアンスを簡単に実証できます。
セキュリティバイデザイン – 当社は認証、証明、ペネトレーションテスト、コードレビュー、有償バグバウンティプログラムに毎年数百万ドルを投資しています。
現代の脅威に対応する最新のSIEM
現代の脅威に対応する最新のSIEM
AI主導のCloud SIEMとログ分析で、スピード、スケーリング、セキュリティを実現します。