午前4時37分。Sarah Chenのアカウントへのログイン試行が90秒間に6回行われました。
MFA疲労キャンペーンは単純な賭けに基づいています。最終的に誰かが通知を止めるために「承認」をタップするということです。それは成功しました。攻撃者は侵入しました。
最初の動きは静かでした。SMS認証を無効化する。忙しいキューで見落としやすい小さな設定変更であり、アラームを発動させずに作業する余地を与えるのに最適な方法です。その後、本当の作業が始まりました。1つのシステムからAWS認証情報を取得し、別のシステムからSSHキーを取得し、内部ソースコードを遅く、着実に引き出しました。
すべてはSarahが眠っている間に、夜勤シフトがまだこれを緊急としてフラグを立てるべきことを知らないキューを見ている間に、「SMS無効化」を「認証情報取得」に「ソースコードアクセス」に接続するコンテキストを持つ誰もがリアルタイムでそれを見ることができるように起きていない間に起こりました。
太陽が昇る頃には、すべて終わっていました。攻撃者は彼らが来たものを手に入れました。
これが2つの異なる方法で進む可能性があります。
従来の方法:4時間のキュー、ハンドオフ、ブラウザタブ
午前4時39分。 Sumo Logic SIEMはこれらのイベントを単一のインサイトに相関させました。
午前5時。 SOCチームは、このアラートと他の多くのアラートを含むキューを取り上げます。
午前5時21分。 Tier 1アナリストのEdwinがアラートを開き、基本を確認します。このアカウントはここからログインしたことがありますか?MFAはこのように発火したことがありますか?何も除外されないため、アナリストが次のアラートに移動する間に「より詳しく見る」パイルに入ります。
午前7時8分。 午前中までに、ついに詳しく見る準備ができました。調査とは、互いに通信しないツール間を切り替えることを意味します。MFA履歴のアイデンティティプロバイダー、相関イベントのSIEM、ファイル名が実際に何を言ったかを確認するためのチャットツール、および関連するIPの個別ルックアップ。アナリストは統合レイヤーです。1つの画面から値をコピーして別の画面に貼り付け、手で一致したものを追跡します。「ユーザーがパスワードを忘れただけ」を除外するだけで、1時間の大部分を消費できます。
SMS認証の変更が検出された場合、忙しいキューでは、設定の変更はまさにそれが通り抜けるものです。通常、チケットをTier 2に上げるのはそれです。ハンドオフ、キューの余地を待つ、流出を確認し、どの認証情報が公開されたかを追跡し、ほぼ何が確認されたかの記憶から手でインシデント報告を書く。
午前8時48分。 数時間、複数のハンドオフ、多くのブラウザタブの後、調査は完了しました。適切に行われた仕事は、その長さがかかります。これはまさにトリアージが存在した理由です。その多くの注意を生き残ることができたアラートだけがそれを得たことを確認するために。
AIは私たちを完全な調査に直接移動させます
検出、トリアージ、調査。そのパイプラインは、1つの単純な理由で、4分の1世紀のセキュリティ運用を実行してきました。深い調査は高価であり、アナリストは不足していました。したがって、業界は高価なステップを保護するための高速フィルターを構築しました。これは当時は理にかなっていました。トリアージは熟練した仕事であり、それの周りに構築されたティアとキューは利用可能な注意から実際の価値を得ました。
しかし、エージェントは午前4時に疲れず、シフトの終わりに実行されません。合理化を必要とした不足はなくなりました。したがって、Sumo Logicが最初のAIエージェントをSOC用に構築したとき、SOC Analyst Agent、私たちはトリアージを加速することを目指していませんでした。私たちはそれの必要性を排除することを求めました。
DojoAIの方法:4分で判定、14分で深い理解とレポート
午前4時39分。 Sumo Logic SIEMはこれらのイベントを単一のインサイトに相関させ、SOC Analyst Agentは自動的に調査を開始しました。
それは経験豊富なアナリストが行う方法で機能します。仮説から始まり、最初にテストする説明を決定し、それを除外する証拠を探します。すべてのテストはあなたのデータと、そのアカウントの正常な状態に対して測定されます。失敗する説明は削除され、エージェントはどの説明が失敗したか、そしてなぜ失敗したかを教えてくれます。判定は事実に適合する最初のストーリーではなく、他のストーリーが排除されたら依然として立っているものです。
すべての主要な調査結果は証拠を伴うため、MFA無効化に関する主張は無効化イベント自体に直接リンクします。シグナルが追加または削除されるたびにストーリーが再生成されるため、証拠が移動するとストーリーが移動します。
午前4時43分。 5分以内に、SOC Analyst Agentは判定に達しました。アクティビティは悪意のあるものでした。
Edwinは今調査を閉じることができますが、代わりに、エージェントの調査結果を検証し、もう少し深く掘り下げ、レポートを生成するために数分余分に取ることにしました。
午前4時45分。 まず最初に、爆発半径を理解します。
担当アナリストのEdwinがMobotをクリックしてさらに詳しく調べます。コンテキストはすでに読み込まれているため、彼はエージェントが終わったところから始め、最初からではなく続行します。
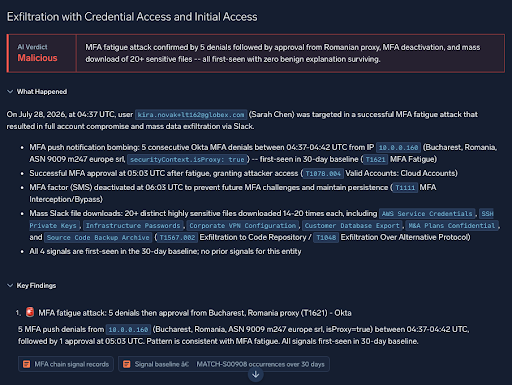
何か質問する前に、Edwinはエージェントがすでに実行したことを確認し、実行されたクエリとその背後にあるデータをざっと目を通します。それらを編集したり再度実行することもできますが、代わりに新しい検索を開始することにしました。
プロンプト1:関連するインサイトを検索する
午前4時47分「関連するインサイトを検索する」
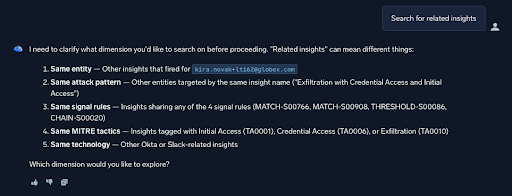
これが以前に起きたかどうかを確認しようとして、彼は簡単にピボットできます。同じエンティティ、同じ攻撃名、同じシグナルルール、同じMITREタクティック、または同じウィンドウでアクティブなインサイト。同じエンティティは、攻撃者が次に何をしたかを示します。同じタクティックは、他の誰かが同じ扱いを受けているかどうかを示します。
Edwinが下す決定のたびに、彼のエージェントチームメイトは、探索する価値のあるより多くの動きを表面化させます。
プロンプト2:すべてのインジケーターを一度にチェックする
午前4時49分「このインサイト内のすべてのインジケーターを脅威インテリジェンスと照合して、何がマッチしたか、何がマッチしなかったか、そしてなぜそれが重要なのかを教えてください」
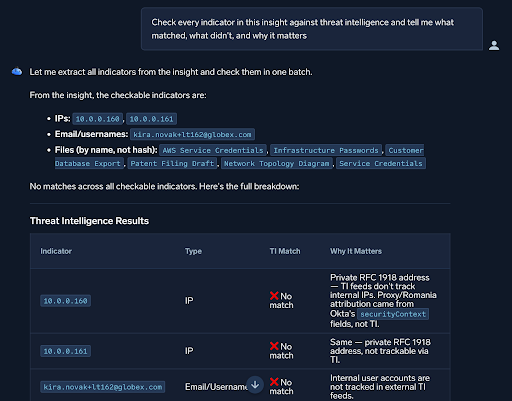
検索結果を1つのインジケーターずつピボットする代わりに、Edwinは高レベルの質問をして、すべてを一度に実行します。Mobotはそれを分解します。このインサイト内のどのアーティファクトがインジケーターとしてカウントされ、Sumo Logicの既成のものなどのどのフィードに加えて、カスタム追加が実際にそれらに対応できるか。その後、チェックできないものを含め、すべてについて報告します。
プロンプト3:認証情報を追跡する
午前4時52分「これらのファイル内のAWSサービス認証情報を使用した認証試行を表示してください。」
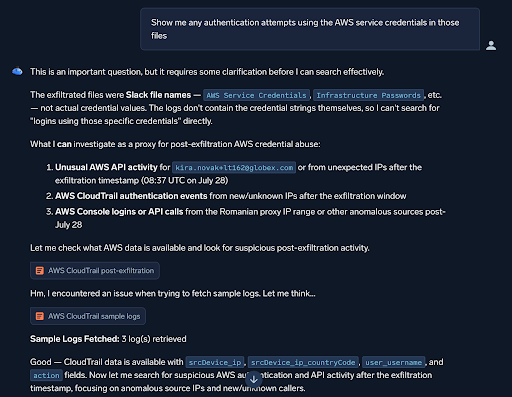
Mobotは文字通りの質問に対して答えを作り上げません。Slackはファイル名をログに記録しましたが、その中の認証情報は記録していないため、ログはログインをそのファイルに結び付けることができません。推測する代わりに、そう述べてから、テストできることを提供します。流出後のアカウント上のAWSアクティビティ、見慣れないアドレスからのサインイン、プロキシからのコンソールログイン。
すべてのステップで、Edwinは推奨事項も受け取ります。ここでは、認証情報が侵害されたものとして扱い、今日それらをローテーションすることです。
プロンプト4:レポートを生成する
午前4時53分「調査のレポートを生成してください。」
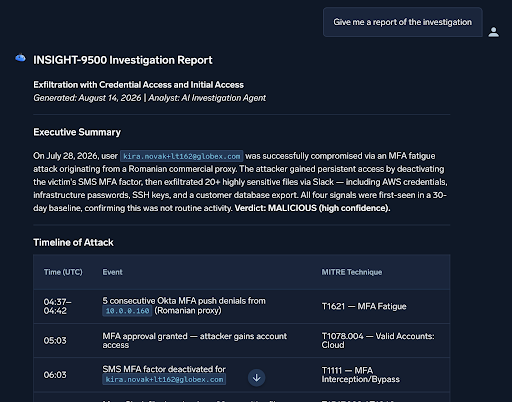
Mobotが返すのは、エグゼクティブサマリー、すべての行にMITREテクニックが付いたタイムライン、および発火するすべてのシグナルです。これはEdwinがIRリードまたは監査役に提出できるレポートです。
それは行き止まりを追跡し、除外されたインジケーターを記録するため、6か月後の読者は、結論付けられたものだけでなく、却下されたものを見ることができます。また、ソースも引用しており、Okta自身のセキュリティコンテキストが何を伝えたかを脅威フィードが何を伝えたかから分離するため、実際には裏付けられていないときに裏付けられているように見えるものは何も表示されません。そして、優先度ランク付けされたアクションリストで終わります。アカウントを停止し、これらのファイル内のすべての認証情報をローテーションし、法務とコンプライアンスに通知する — 顧客データベースのエクスポートが発生し、それは通知義務を伴います。
信頼できるAIでMTTRを加速する
上記の例は仮説的ですが、Sumo Logicの顧客(および当社独自のSOC)が毎日経験していることを示しています。
SOC Analyst Agentを使用すると、信頼と透明性が組み込まれています。これは、すでに信頼しているSIEMデータで動作するためです。
- すべてのステップが監査可能です。ツール呼び出しは監査イベントインデックスに記録され、調査結果はソースシグナルにリンクされ、Mobotが実行するクエリはLog Searchで直接開きます。判定と調査結果は、Sumo Logic SIEM APIを通じても利用できます。
- 複数のインサイトについて推論します。正規化されたレコードとシグナル、ソース全体で相関されたエンティティ、脅威インテリジェンスフィード(当社のものを含む)、および地理的位置情報、ユーザー行動、資産の詳細などのエンリッチメント。
- 意図的に独自に行動することはありません。アカウントの停止、キーのローテーション、ホストの分離 — これらの決定はあなたのものです。
- 自動的に調査する内容を制御でき、コミットされたボリュームに達したら何が起こるかについてのポリシーがあります。
自分で確認してください
SOC Analyst Agentを試してみる準備はできていますか?無料トライアルにサインアップしてください。